Мы используем cookies для корректной работы сайта и подключаем аналитику (Яндекс.Метрика), чтобы понимать, что улучшать
Подготовка значимых объектов КИИ к требованиям ФСТЭК 2027
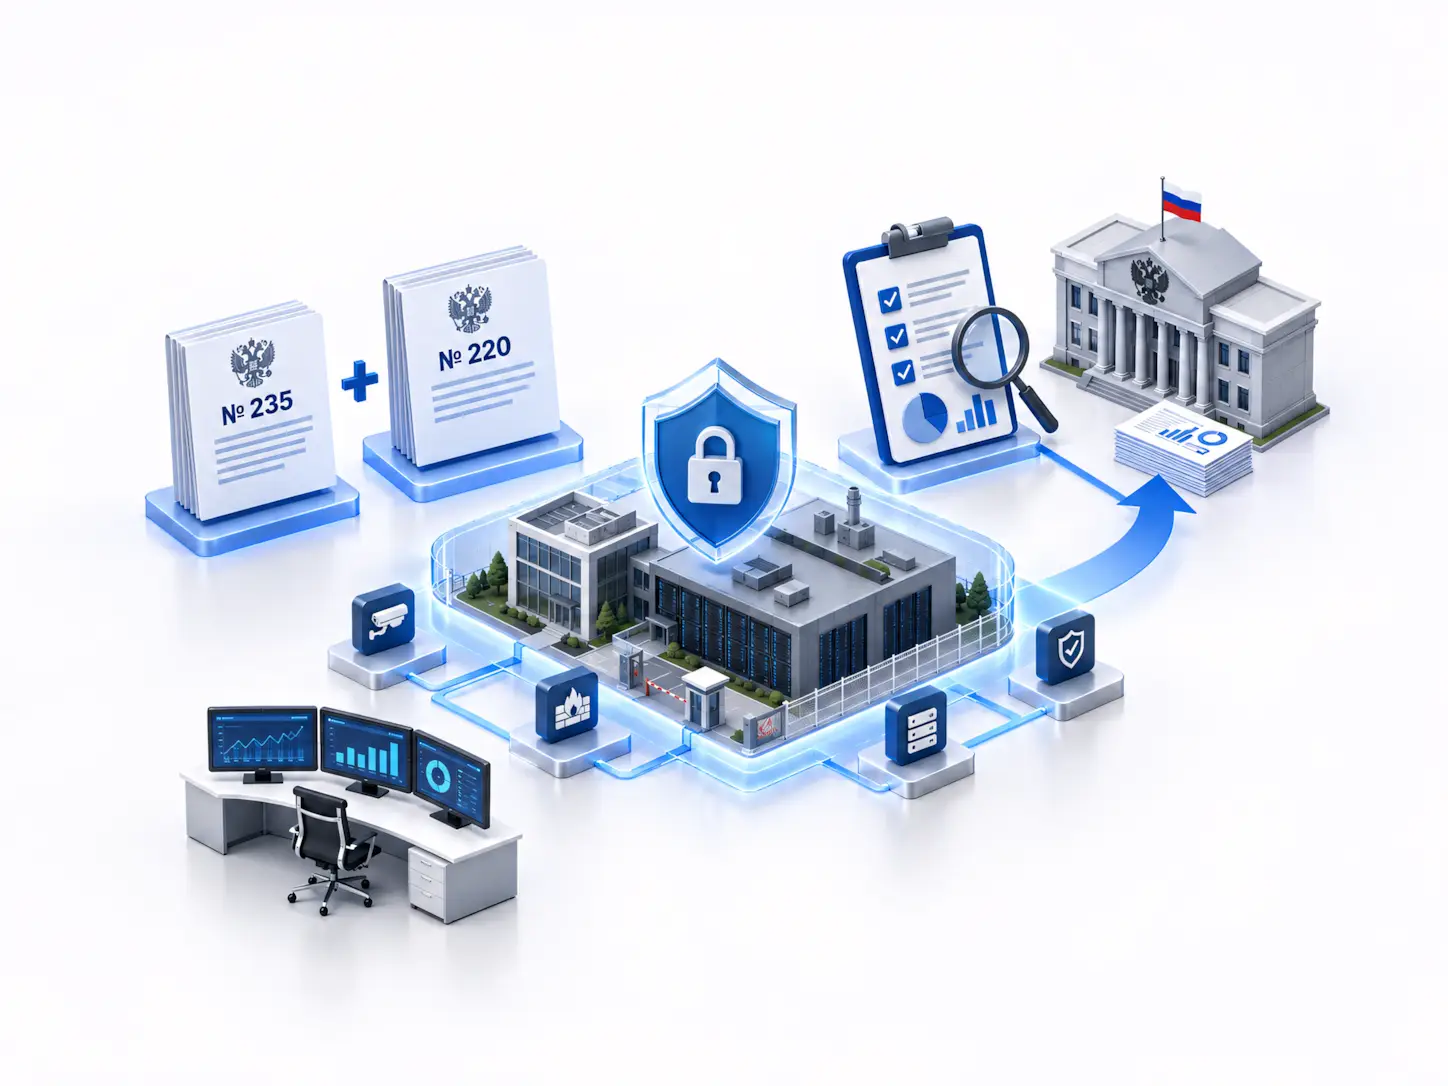
С 1 марта 2027 года для значимых объектов критической информационной инфраструктуры становится обязательным регулярный расчет двух показателей – защищенности Кзи и уровня зрелости Узи.
Приказ ФСТЭК России от 16.07.2026 №220 дополняет действующие требования приказа №235 и вводит новые правила оценки состояния безопасности значимых объектов КИИ. Приказ зарегистрирован Минюстом России 7 сентября 2026 года под №88168 и вступает в силу 1 марта 2027 года.
Главное изменение не связано с появлением нового обязательного средства защиты. Организациям потребуется регулярно оценивать фактическое состояние безопасности, подтверждать полученные результаты и, в случае Кзи, направлять их во ФСТЭК России.
Что изменится с 1 марта 2027 года
Основные требования приказа №220:
| Требование | Периодичность или срок |
|---|---|
| Расчет и оценка Кзи | Не реже 1 раза в 6 месяцев |
| Информирование руководителя при несоответствии Кзи | В течение 3 календарных дней |
| Передача результата Кзи во ФСТЭК | Не позднее 5 рабочих дней после дня расчета |
| Расчет Узи субъектом КИИ | Не реже 1 раза в 3 года |
| Оценка Узи подрядчика | До предоставления доступа к значимому объекту |
| Повторная оценка Узи подрядчика | Не реже 1 раза в 3 года |
| Информирование руководителя при несоответствии Узи подрядчика | В течение 3 календарных дней |
Требования закреплены новыми пунктами 36(1)–36(4) приказа ФСТЭК №235.
Для Кзи действует еще одно важное правило. Если ФСТЭК запросила документы и материалы, использованные при оценке частных показателей, их необходимо представить в течение 30 дней. Если материалы не представлены, Кзи и (или) соответствующим частным показателям может быть присвоено значение 0.
То есть недостаточно получить итоговую цифру. Организация должна быть способна подтвердить, почему она получила именно такой результат.
Кзи и Узи – в чем разница
Это два разных показателя.
| Показатель | Что оценивается |
|---|---|
| Кзи | Фактическое состояние защищенности значимого объекта КИИ |
| Узи | Зрелость деятельности организации по обеспечению безопасности |
Кзи отвечает на вопрос:
насколько реализованные меры обеспечивают необходимый уровень защищенности объекта сейчас?
Узи – на другой:
насколько системно организация управляет безопасностью, выполняет установленные процессы и контролирует их результат?
Один показатель не заменяет другой.
Кзи: нормированное значение равно 1
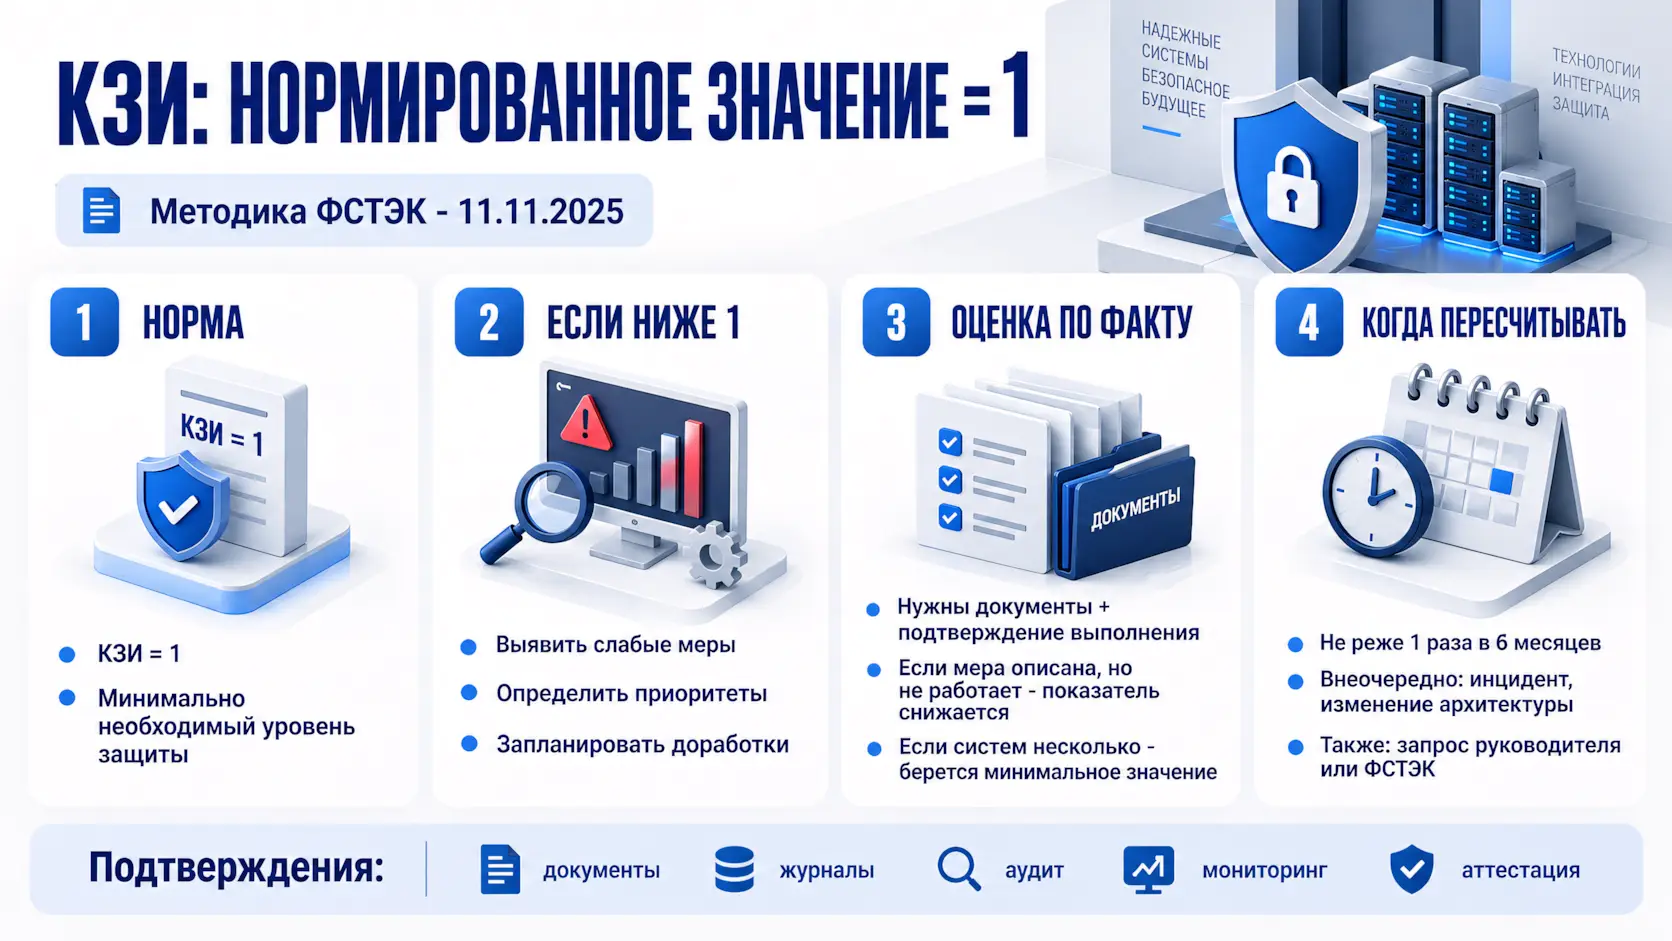
Методика оценки показателя защищенности утверждена ФСТЭК России 11 ноября 2025 года.
Нормированное значение:
Кзи = 1
Такое значение соответствует минимально необходимому уровню защищенности от типовых актуальных угроз безопасности информации.
Если Кзи ниже нормированного значения, необходимо определить меры, которые отсутствуют или реализованы недостаточно эффективно, установить приоритеты и запланировать их совершенствование.
Важно, что методика оценивает не только формальное наличие документов. Частные показатели должны подтверждаться документами и материалами, свидетельствующими о фактической реализации мер.
Если мера формально описана, но реально не выполняется или реализована недостаточно эффективно, это может повлиять на соответствующий частный показатель.
Если в область оценки входят несколько информационных систем
Для одной и той же группы частных показателей значения по разным защищаемым информационным системам могут отличаться.
В таком случае методика предусматривает использование минимального значения соответствующего частного показателя при расчете Кзи.
Практически это означает, что хорошо защищенная основная система не компенсирует автоматически слабую реализацию той же меры в другой системе, вошедшей в область оценки.
Поэтому при подготовке полезно искать не только сильные участки, но и системы, где одни и те же меры реализованы хуже.
Кзи может потребоваться пересчитать раньше чем через полгода
Периодичность раз в шесть месяцев – минимальная.
Методика предусматривает внеочередную оценку Кзи, в частности:
- после значимого инцидента информационной безопасности;
- после изменения архитектуры информационных систем;
- по запросу руководителя организации;
- по запросу ФСТЭК России.
Поэтому существенная модернизация инфраструктуры, изменение архитектуры сети или состава защищаемых систем могут потребовать новой оценки до наступления очередного полугодового срока.
Подтверждающие материалы становятся частью оценки
Методика Кзи содержит перечень документов и материалов, которые могут использоваться для подтверждения частных показателей.
До начала обязательного регулярного расчета Кзи стоит проверить цепочку:
требование → реализованная мера → подтверждение → фактическое выполнение
В качестве подтверждений могут использоваться организационные документы, результаты контроля, технические материалы, журналы и другие сведения, предусмотренные методикой.
При этом часть результатов не обязательно получать заново. Методика позволяет использовать сведения, полученные в ходе:
- внутреннего контроля;
- внешнего аудита;
- мониторинга информационной безопасности;
- оценки защищенности;
- аттестации;
- других мероприятий по контролю уровня защиты.
Это позволяет использовать уже накопленную доказательную базу, если она актуальна и относится к оцениваемому объекту.
Узи: какие уровни зрелости предусмотрены
Методика оценки уровня зрелости утверждена ФСТЭК России 7 августа 2026 года.
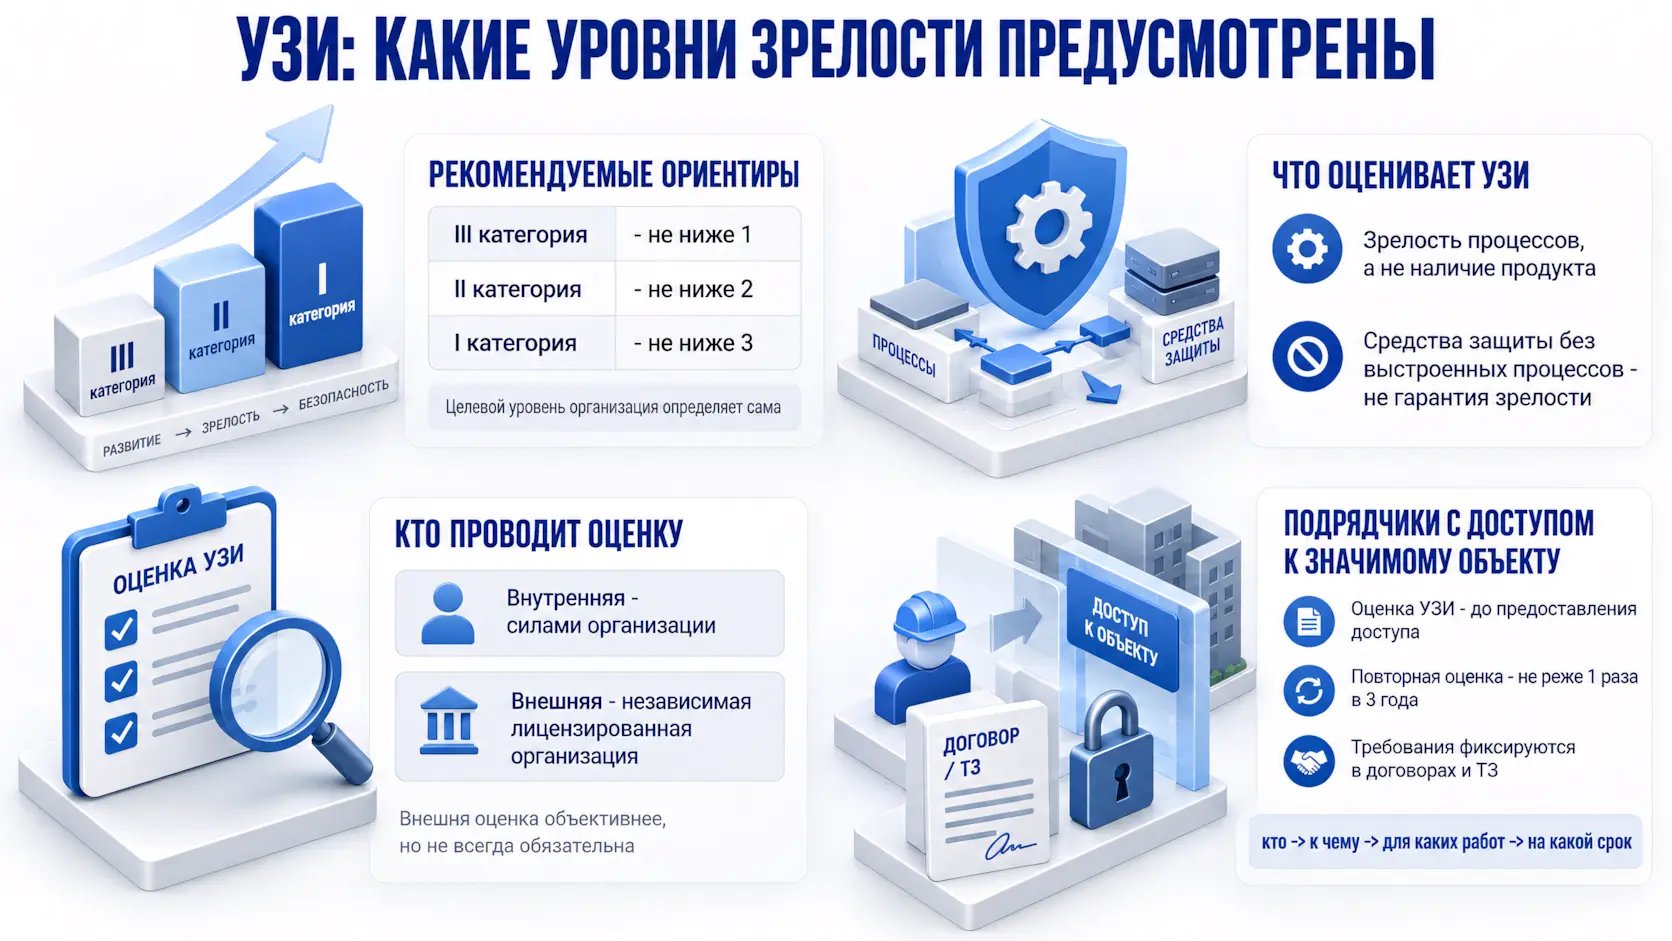
Организация определяет целевые уровни зрелости по направлениям деятельности самостоятельно, но методика содержит рекомендуемые ориентиры для значимых объектов КИИ.
| Категория значимости | Рекомендуемый целевой уровень |
|---|---|
| III категория | Не ниже 1 |
| II категория | Не ниже 2 |
| I категория | Не ниже 3 |
Это именно рекомендуемые значения методики.
Узи оценивает не наличие отдельного межсетевого экрана, SIEM или другого продукта, а зрелость самой деятельности по обеспечению безопасности.
Поэтому возможна ситуация, когда необходимые технические средства установлены, но процессы их эксплуатации, контроля, реагирования или совершенствования организованы недостаточно системно.
Внутренняя или внешняя оценка Узи
Методика допускает два варианта оценки.
Внутренняя оценка проводится силами организации.
Внешняя оценка выполняется с привлечением сторонней организации, имеющей необходимую лицензию в области защиты конфиденциальной информации.
Методика отдельно отмечает более высокую объективность внешней оценки за счет независимости проверяющей стороны.
При этом обязательного требования всегда привлекать внешнюю организацию для расчета Узи нет.
Особое внимание – подрядчикам с доступом к значимому объекту
Одно из наиболее существенных изменений касается сторонних организаций.
Если подрядчику предоставляется доступ к значимому объекту КИИ при:
- обработке или хранении информации;
- создании объекта;
- развитии;
- эксплуатации;
- обеспечении безопасности,
субъект КИИ должен установить для такой организации требование по расчету и оценке Узи.
Оценка проводится до предоставления доступа. Затем не реже одного раза в три года.
Методика также предусматривает закрепление требований к уровню зрелости подрядчика в документах, на основании которых выполняются работы или оказываются услуги.
Поэтому подготовка к 2027 году касается не только настроек VPN или учетных записей подрядчиков.
Нужно понимать:
кто получает доступ → к каким компонентам → для каких работ → на какой срок → какие требования к зрелости установлены
И проверить, отражено ли это в договорах, технических заданиях и других документах.
Что проверить до 1 марта 2027 года
Подготовку удобно разделить на пять этапов.
1. Определить область оценки
Нужно актуализировать:
- перечень значимых объектов КИИ;
- входящие в область оценки информационные системы;
- архитектуру;
- состав программных и технических средств;
- средства защиты;
- сетевые взаимодействия;
- подрядчиков, имеющих доступ к объекту.
Без этого невозможно корректно определить, что именно должно оцениваться.
2. Собрать доказательную базу
По каждой реализованной мере нужно понимать:
что сделано → как реализовано → чем подтверждается
Стоит проверить актуальность организационных документов, результатов контроля, журналов, технических настроек и других материалов.
3. Предварительно рассчитать Кзи
Пробный расчет до вступления приказа №220 в силу позволит определить частные показатели, которые не достигают требуемых значений.
Особое внимание стоит уделять слабым участкам, поскольку при нескольких защищаемых системах методика может учитывать минимальное значение соответствующего частного показателя.
4. Оценить Узи
Для каждого оцениваемого направления определяются:
текущий уровень → целевой уровень → разрыв
Отдельно нужно проверить требования к подрядчикам, которым предоставляется доступ к значимым объектам.
5. Устранить выявленные несоответствия
После оценки станет понятно, какие изменения действительно необходимы.
Они могут быть:
- организационными;
- архитектурными;
- техническими;
- документальными.
Если выявленные несоответствия требуют изменения инфраструктуры, сегментации сети, разграничения доступа, внедрения или модернизации средств защиты, такие работы относятся к проектированию и внедрению систем информационной безопасности.
Нужно ли покупать новые средства защиты из-за приказа №220
Сам приказ №220 не вводит список продуктов, которые необходимо приобрести к 1 марта 2027 года.
Он устанавливает требования к регулярной оценке состояния защищенности и зрелости деятельности.
Поэтому схема: новый приказ → обязательная новая закупка - некорректна.
Необходимость модернизации определяется тем, какие несоответствия выявлены при оценке.
Например, проблема может быть связана с:
- недостаточным разграничением доступа;
- отсутствием необходимых подтверждений;
- неактуальными процессами;
- недостаточной сегментацией сети;
- отсутствием требуемого контроля событий;
- недостаточной отказоустойчивостью;
- резервным копированием;
- другими техническими или организационными мерами.
Если выявленные несоответствия требуют изменения инфраструктуры, разграничения доступа или внедрения средств защиты, могут потребоваться работы по проектированию и внедрению систем информационной безопасности.
Если необходимо устранить единичные точки отказа и обеспечить сохранение критичных сервисов при отказе серверов, СХД или сети, отдельно проектируется отказоустойчивая ИТ-инфраструктура для КИИ и критичных сервисов.
Логика подготовки должна быть обратной:
оценить → найти несоответствие → определить причину → выбрать меру → подтвердить результат
Что происходит, если Кзи ниже 1
Если Кзи не соответствует нормированному значению, организация должна определить нереализованные или недостаточно эффективные меры и спланировать их совершенствование.
После вступления приказа №220 в силу появляются конкретные сроки:
- 3 календарных дня – на информирование руководителя о несоответствии;
- 5 рабочих дней после дня расчета – на направление результата оценки Кзи во ФСТЭК России.
Поэтому обнаруживать основные разрывы уже после первого обязательного расчета организационно рискованно.
Предварительная оценка позволяет выявить их до того, как результаты потребуется направлять регулятору.
Что не стоит делать при подготовке
| Подход | Почему это риск |
|---|---|
| Проверять только комплект документов | Кзи оценивает фактическую реализацию мер |
| Покупать средства защиты до оценки | Приказ № 220 не устанавливает список новых обязательных продуктов |
| Оценивать только основную систему | При нескольких системах может учитываться минимальный частный показатель |
| Рассчитать Кзи один раз | Оценка проводится минимум раз в 6 месяцев и возможна вне очереди |
| Не учитывать подрядчиков | Для доступа к значимому объекту появляется требование по Узи |
| Не хранить подтверждающие материалы | ФСТЭК может запросить материалы, использованные при расчете |
Нужно ли впервые рассчитать Кзи именно 1 марта 2027 года
Приказ №220 устанавливает дату вступления требований в силу – 1 марта 2027 года – и периодичность расчета Кзи не реже одного раза в шесть месяцев.
При этом отдельная календарная дата первого расчета непосредственно в приказе не установлена.
Методика предусматривает определение периодичности и порядка проведения оценки в документах организации. Поэтому до вступления приказа в силу целесообразно:
- определить внутренний график;
- назначить ответственных;
- определить порядок сбора подтверждений;
- провести предварительный расчет;
- устранить выявленные несоответствия.
Это позволит не начинать подготовку уже после возникновения обязанности регулярно оценивать показатель.
Часто задаваемые вопросы
Кого касается приказ ФСТЭК №220?
Изменения внесены в требования приказа №235 и относятся к системам безопасности значимых объектов КИИ.
Это не означает автоматического распространения новых требований на любую информационную систему любого субъекта КИИ.
Когда вступает в силу приказ №220?
1 марта 2027 года.
Приказ издан 16 июля 2026 года и зарегистрирован Минюстом России 7 сентября 2026 года под №88168.
Как часто нужно рассчитывать Кзи?
Не реже одного раза в шесть месяцев.
Методика также предусматривает случаи внеочередной оценки.
Какое значение Кзи считается нормированным?
Кзи = 1.
Оно соответствует минимально необходимому уровню защиты от типовых актуальных угроз безопасности информации.
Как часто рассчитывается Узи?
Не реже одного раза в три года.
Для подрядчика, которому предоставляется доступ к значимому объекту, оценка проводится до предоставления доступа и затем не реже одного раза в три года.
Нужно ли передавать результат Кзи во ФСТЭК?
Да.
Результат оценки направляется во ФСТЭК России не позднее пяти рабочих дней после дня проведения расчета.
Нужно ли передавать Узи во ФСТЭК в течение пяти рабочих дней?
Приказ №220 прямо устанавливает пятидневный срок для результата Кзи.
Аналогичного требования о передаче результата Узи во ФСТЭК в пунктах 36(1)–36(4) нет.
Обязательно ли привлекать стороннюю организацию для оценки Узи?
Нет.
Методика предусматривает внутреннюю и внешнюю оценку. Для внешней оценки привлекается организация, имеющая необходимую лицензию в области защиты конфиденциальной информации.
Что будет, если не представить подтверждения расчета Кзи?
Если ФСТЭК запросит использованные при расчете материалы и они не будут представлены в течение 30 дней, Кзи и (или) соответствующим частным показателям может быть присвоено значение 0.
Главное
С 1 марта 2027 года для значимых объектов КИИ вводится более регулярная и измеримая модель контроля состояния безопасности.
Организации потребуется отвечать на три вопроса:
- Каково фактическое состояние защищенности? – Кзи
- Насколько зрелы процессы обеспечения безопасности? – Узи
Чем подтверждаются полученные результаты? – документами и фактическими материалами
Поэтому подготовка к новым требованиям – это не закупка оборудования «под приказ».
Практическая последовательность выглядит так:
область оценки → предварительный Кзи → Узи → подтверждающие материалы → выявленные разрывы → устранение → регулярный контроль
Так первый обязательный расчет становится не моментом, когда организация впервые обнаруживает несоответствия, а подтверждением уже проверенного состояния безопасности.