Мы используем cookies для корректной работы сайта и подключаем аналитику (Яндекс.Метрика), чтобы понимать, что улучшать
Комплексная инфрастуктура предприятия
Системная интеграция полного цикла: от ИТ-ландшафта до инженерных систем заданий
20
лет на рынке
13 000+
заказчиков
1 560
проектов
Услуги
ИТ-инфраструктура
Проектируем, внедряем и сопровождаем ИТ‑инфраструктуру под ключ. Выберите направление - или оставьте заявку, и мы подберем решение под вашу задачу.
Инженерные системы
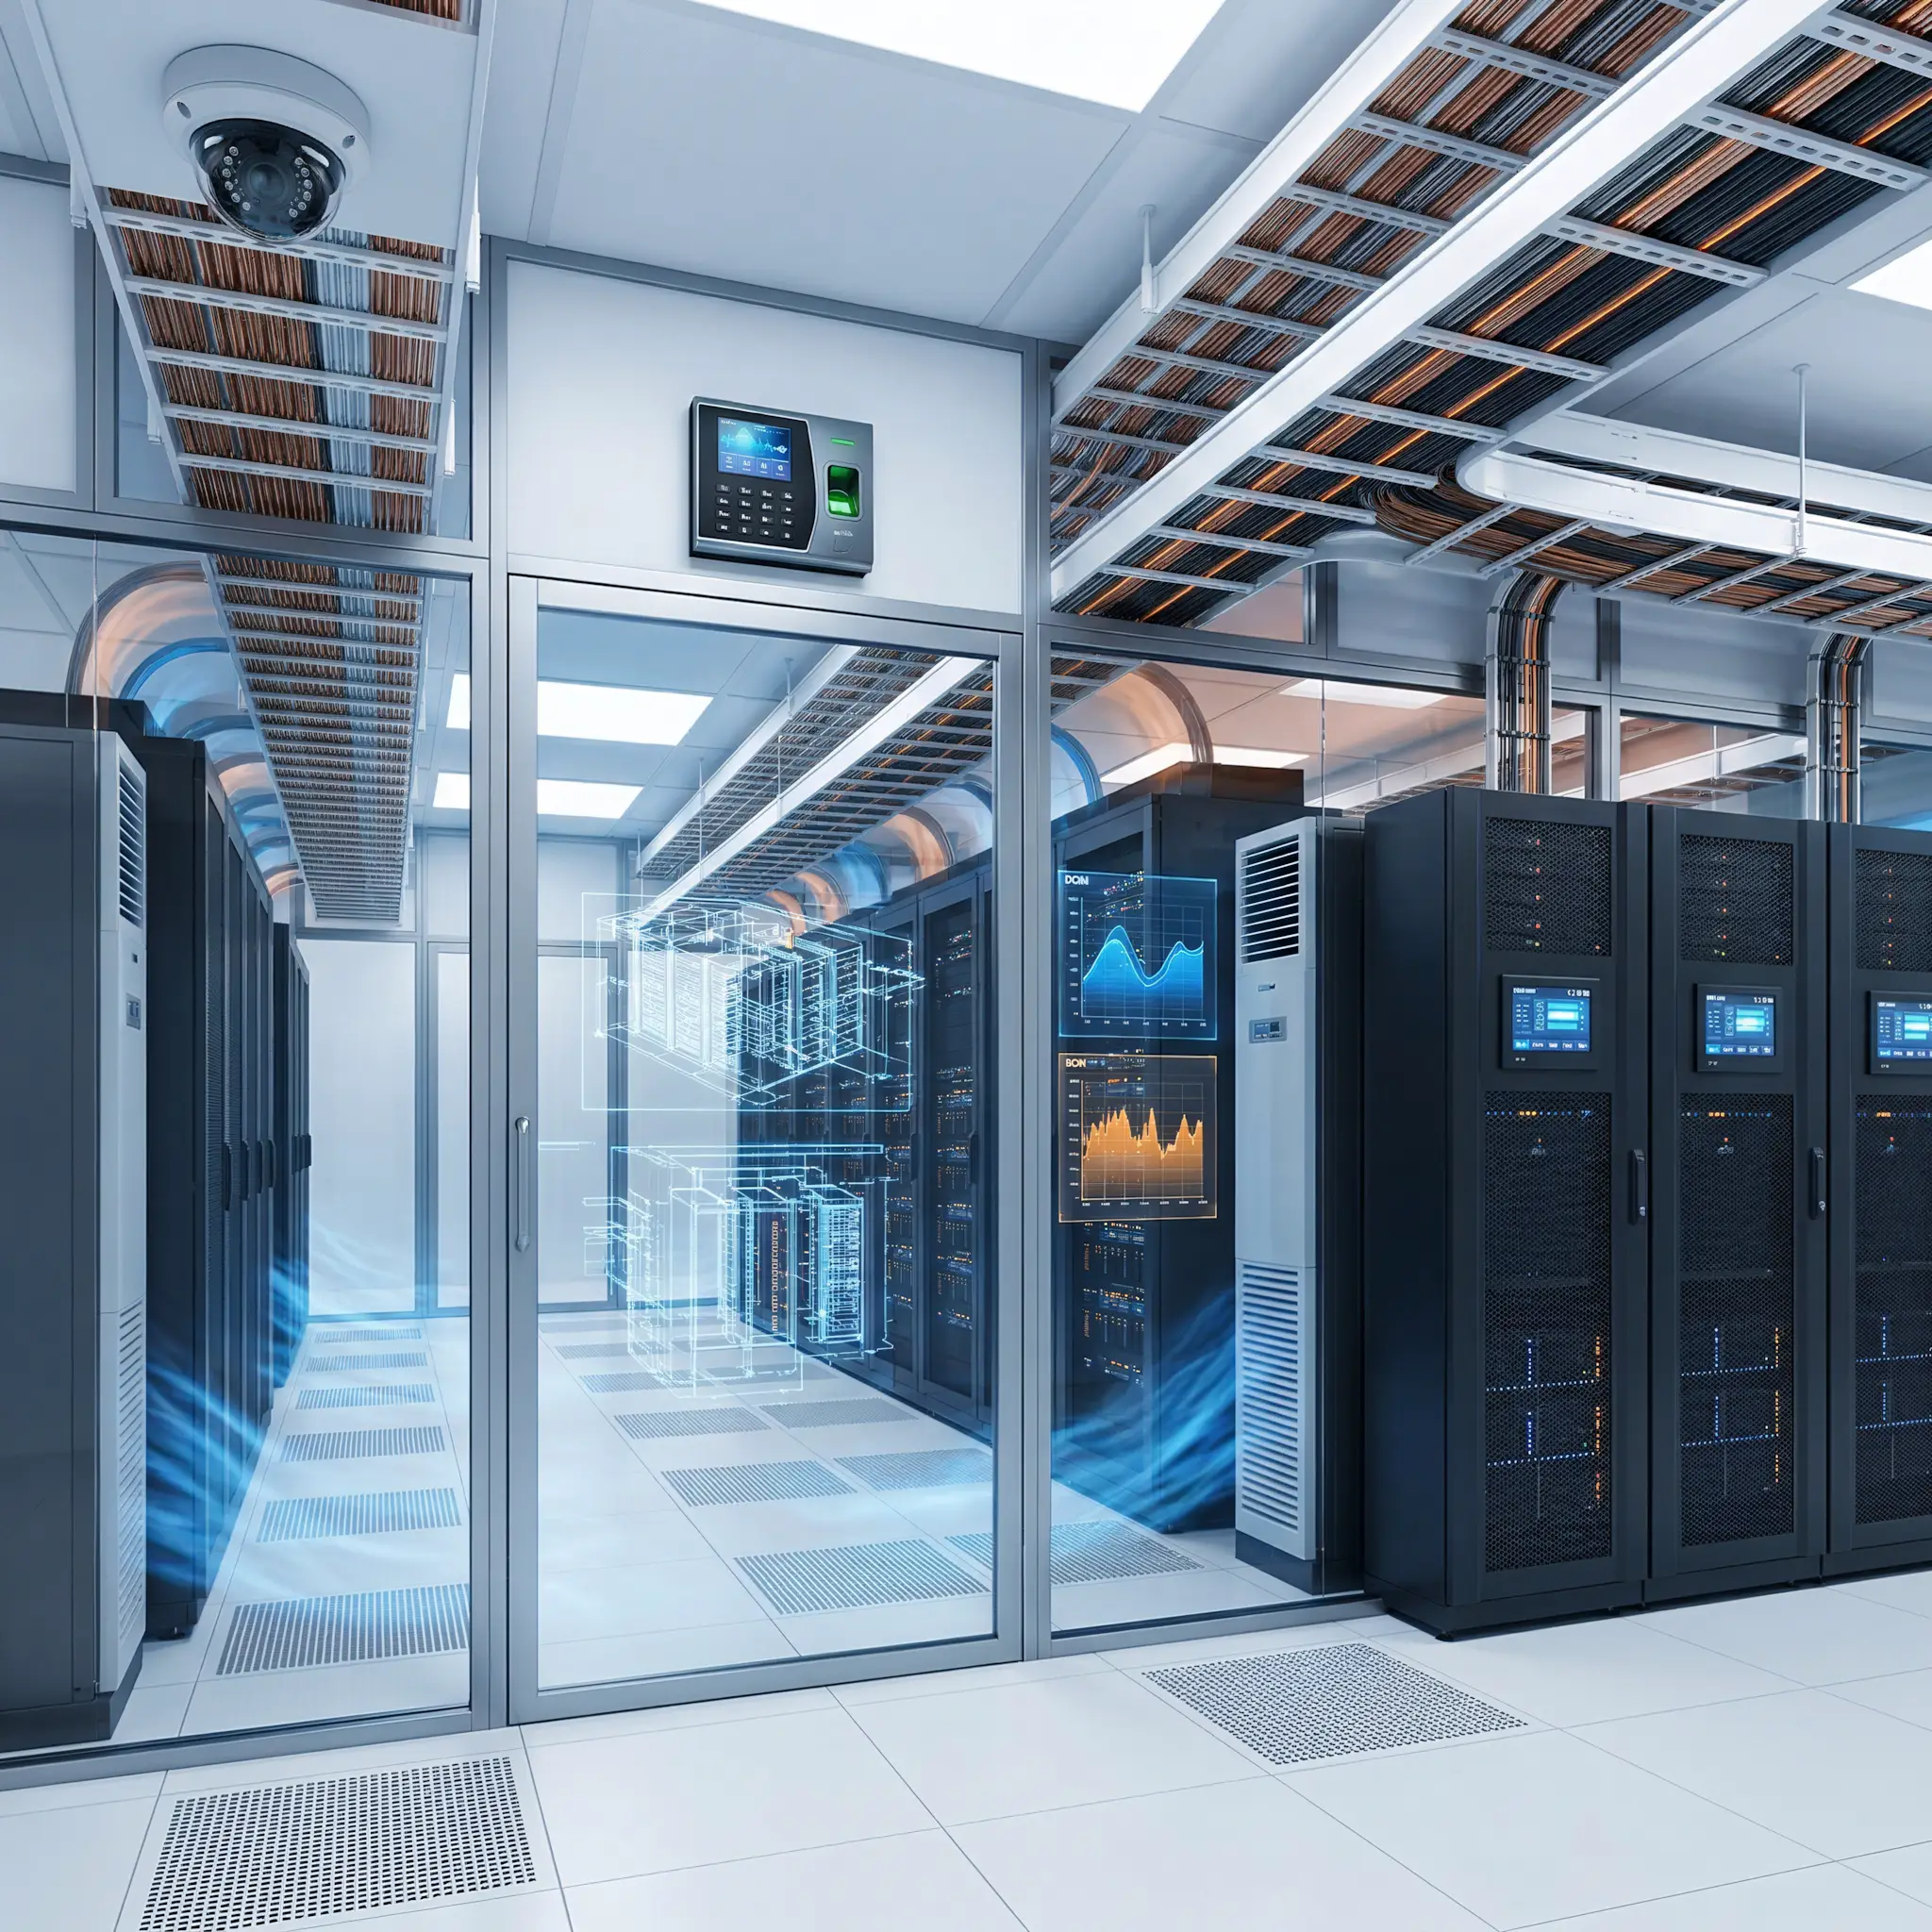
Формируем техническую инфраструктуру объектов с учетом архитектуры, эксплуатационных требований и перспектив развития.
Сервисное обслуживание и ИТ-поддержка
Единая точка ответственности за вашу ИТ-инфраструктуру. Обеспечиваем отказоустойчивость бизнеса: выполняем квалифицированный ремонт аппаратной части (серверы, АРМ) и комплексную поддержку сетей, сервисов и баз данных по SLA.
Обсудить проект
Если у вас есть ТЗ, вы можете приложить его к запросу

Экспертиза
20
лет на рынке
Прошли проверку временем и кризисами. Гарантируем финансовую устойчивость и глубокое понимание технологических трендов.
16 720
контрактов
Высокая культура исполнения обязательств. Работаем точно в срок, с прозрачным документооборотом и соблюдением бюджетов.
13 000+
заказчиков
Нам доверяют лидеры отраслей и госсектор. Ценим каждого партнёра и выстраиваем долгосрочные отношения.
1 560
комплексных проектов
Уникальная техническая экспертиза. Реализуем сложные задачи на стыке ИТ и инженерии «под ключ» с полной ответственностью за результат.
Приказ ФСТЭК № 117: кого касается, что проверить и как подобрать СЗИ
Подготовку по приказу ФСТЭК № 117 начинайте с определения применимых требований и проверки своей информационной системы. Ниже – основные вопросы для обследования, порядок подбора средств защиты и возможность получить рабочий чек-лист или запросить экспресс-аудит.
Ответьте на вопросы о вашей ИС и действующей защите – подготовим предварительные рекомендации по подбору СЗИ, настройке и доработке установленных средств. Начать подбор СЗИ.
Кого касается приказ ФСТЭК № 117
Приказ ФСТЭК России от 11 апреля 2025 года № 117 устанавливает требования к защите информации в следующих системах:
| Информационные системы | Применимость |
|---|---|
| Государственные информационные системы – ГИС | Входят в область действия |
| Иные ИС государственных органов | Входят в область действия |
| ИС государственных унитарных предприятий | Входят в область действия |
| ИС государственных учреждений | Входят в область действия |
| Муниципальные информационные системы | Требования применяются, если законодательством не установлено иное |
Следовательно, проверять применимость приказа необходимо и государственным учреждениям: например, при эксплуатации ИС государственного медицинского учреждения или университета.
Для частной организации требования не распространяются автоматически на все ее ИС. Однако при получении информации ограниченного доступа из ГИС необходимо учитывать положения пункта 2 и требования к защите передаваемой информации.
Исключения перечислены в пункте 12. Среди них – ИС Администрации Президента, аппарата Совета Безопасности, Федерального Собрания, Аппарата Правительства, Конституционного и Верховного судов, органов разведки и контрразведки, а также системы управления вооружением, военной и специальной техникой.
Когда приказ вступил в силу и какую редакцию учитывать
Приказ № 117 действует с 1 марта 2026 года. С этой даты приказ № 17 утратил силу. Дата принятия нового документа – 11 апреля 2025 года.
При проверке необходимо учитывать изменения, внесенные приказом ФСТЭК № 137 от 8 мая 2026 года. Основная часть изменений применяется с 1 сентября 2026 года. Для новой редакции пункта 32 установлена отдельная дата вступления в силу – 1 марта 2027 года.
С чего начать выполнение требований приказа № 117
Первый практический вопрос – что именно входит в защищаемую систему. Уточните серверы, рабочие места, приложения, базы данных, сетевые взаимодействия и общие инфраструктурные сервисы, от которых зависит ее работа.
Например, прикладная система может использовать общий каталог пользователей, централизованное резервное копирование и удаленный доступ подрядчиков. Проверка только серверов приложения оставит эти зависимости вне рассмотрения.
Затем сопоставьте документы с фактическим состоянием инфраструктуры. Полезно разделять три ситуации:
| Ситуация | Следующий шаг |
|---|---|
| Мера описана, но ее выполнение не подтверждено | Проверить настройки и результаты работы |
| Необходимая функция есть в установленном ПО, но не настроена | Определить изменения конфигурации и порядок эксплуатации |
| Требуемую задачу действующие средства не закрывают | Уточнить технические требования и подобрать СЗИ |
Такой порядок помогает обосновать дальнейшие работы и закупки: для каждого действия должна быть понятна проблема, которую оно устраняет.
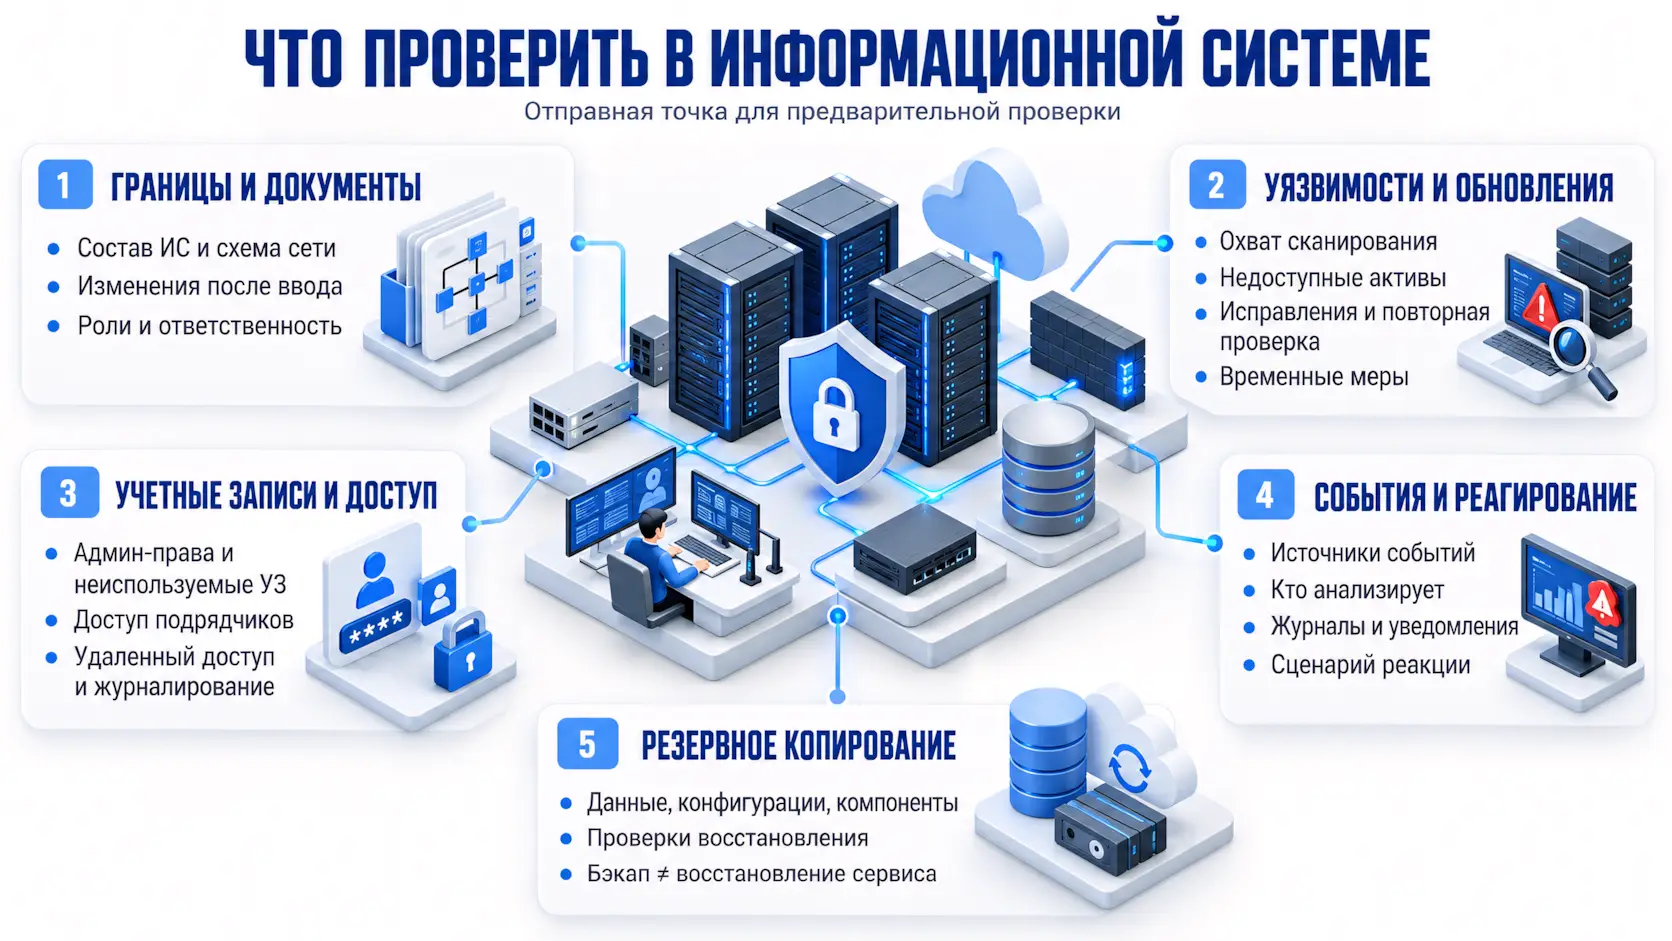
Что проверить в информационной системе
Для предварительной проверки рекомендуем пройти следующие направления. Это отправная точка для обследования; состав проверок уточняется по конкретной ИС.
Границы системы и документация
Сопоставьте перечень компонентов со схемой сети и проектными документами. Проверьте, отражены ли изменения после ввода системы в эксплуатацию: новые серверы, интеграции, филиалы, способы подключения и используемые средства защиты.
Особое внимание уделите распределению ответственности. Для проверки уязвимостей, согласования обновлений, управления доступом и реагирования на инциденты должны быть понятны исполнители и порядок действий.
Уязвимости и обновления
Проверьте охват сканирования, доступность активов и обработку результатов. Если сервер недоступен для проверки, отсутствие находок не подтверждает его защищенность.
Для найденной уязвимости проследите дальнейшие действия: кому передана задача, какое исправление согласовано и проведена ли повторная проверка. Отдельно учитывайте проблемы, по которым пока действует временная мера.
Учетные записи и удаленный доступ
Проверьте административные права, неиспользуемые учетные записи и доступ внешних исполнителей. Уточните, какие подключения остаются доступными после завершения работ подрядчика.
Для удаленного доступа важно рассмотреть весь путь подключения: аутентификацию, защищенность канала, разрешенные ресурсы и регистрацию действий.
События безопасности и реагирование
Уточните, какие системы передают события безопасности и кто их анализирует. Проверьте доступность источников, содержание журналов и порядок действий при обнаружении инцидента.
Наличие системы сбора событий само по себе не показывает, что важное событие будет обработано. Для проверки нужен понятный сценарий: источник, событие, получатель уведомления и дальнейшее действие.
Резервное копирование и восстановление
Проверьте, что сохраняется вместе с данными: конфигурации, необходимые компоненты и сведения для восстановления сервисов. Изучите результаты последних проверок восстановления.
Успешное завершение задания резервного копирования и восстановление работающей системы – разные результаты. При обследовании важно установить, какой из них подтвержден.
Получить рабочий чек-лист по приказу № 117
Для самостоятельной проверки используйте заполняемый шаблон Excel. В нем можно связать проверяемое требование с подтверждающими материалами, отметить выявленный пробел и назначить дальнейшее действие.
В шаблоне предусмотрены:
- проверяемая позиция и ссылка на соответствующий пункт требований;
- документы и технические материалы для подтверждения;
- статус выполнения и комментарий;
- необходимое действие, ответственный и срок.
Чек-лист поможет подготовить исходные данные для обследования и собрать задачи ИБ- и ИТ-команд в одной таблице.
Оставьте рабочий email, чтобы получить чек-лист.
Какие сроки установлены для устранения уязвимостей
Пункт 38 предусматривает устранение уязвимостей, которые могут использовать нарушители, либо исключение возможности их использования компенсирующими мерами.
| Уровень опасности | Срок |
|---|---|
| Критический | Не более 24 часов |
| Высокий | Не более 7 календарных дней |
| Средний и низкий | По внутреннему регламенту |
Для среднего и низкого уровней порядок и сроки определяются с учетом особенностей работы ИС.
Чтобы выстроить процесс, заранее определите, кто принимает решение об исправлении, кто согласует изменение и как проверяется результат. Если обновление пока невозможно, необходимо отдельно рассмотреть компенсирующую меру и дальнейшее устранение проблемы.
Для этой задачи используем решение «Управление уязвимостями с инженерными исправлениями»: проверяем согласованный контур, выполняем утвержденные изменения на серверах и в сети, затем проводим повторный контроль.
Как подобрать СЗИ под требования приказа № 117
Подбор средств защиты начинайте с выявленной задачи и возможностей уже установленного ПО. Проверяйте архитектуру подключения, поддерживаемые платформы, условия эксплуатации и применимость конкретной версии продукта.
Ниже – направления подбора. Необходимость отдельного средства определяется по результатам обследования.
| Задача | Какие средства рассматривают | Что уточнить перед выбором |
|---|---|---|
| Поиск уязвимостей и контроль исправлений | Средства анализа защищенности, системы управления уязвимостями | Поддерживаемые ОС и сервисы, способы проверки, охват активов |
| Защита сети и удаленного доступа | Межсетевые экраны, средства защиты каналов, IDS/IPS | Схему подключений, сегментацию, сетевые взаимодействия и нагрузку |
| Контроль доступа | Средства аутентификации, MFA, PAM | Учетные записи, административные подключения и интеграцию с каталогом |
| Анализ событий безопасности | Средства сбора и анализа событий, SIEM | Источники событий, сценарии обнаружения и порядок реагирования |
| Защита почты и веб-сервисов | Средства защиты электронной почты, WAF | Используемые платформы, схему обработки трафика и рабочие сценарии |
| Защита конечных устройств | Средства защиты от несанкционированного доступа, антивирус, EDR | Поддерживаемые платформы, политики и обслуживание |
| Восстановление систем | Средства резервного копирования и восстановления | Поддержку приложений, хранение копий и проверку восстановления |
Например, MaxPatrol VM помогает организовать процесс управления уязвимостями, а RedCheck применяется для анализа защищенности, включая поиск уязвимостей и проверку настроек. Выбор зависит от задач дальнейшего контроля.
Для сертифицированного продукта проверяйте сведения о конкретной версии, назначение сертификата и условия применения. Название продукта в спецификации должно соответствовать выбранной поставке.
Чем подтверждать выполнение требований
По каждой проверяемой позиции собирайте материалы, которые позволяют оценить ее фактическое состояние. Это могут быть настройки, журналы, результаты контроля, выполненные задачи и протоколы проверок.
Примеры для предварительного обследования:
| Проверяемое направление | Какие материалы полезны |
|---|---|
| Управление уязвимостями | Отчет проверки, задача на исправление, результат повторного контроля |
| Управление доступом | Перечень учетных записей, назначенные права, настройки аутентификации |
| Регистрация событий | Настройки источников и примеры поступающих событий |
| Восстановление | Состав резервных копий и результат проверки восстановления |
| Управление изменениями | Согласование, описание выполненных действий и проверка сервисов |
Приказ также предусматривает оценку защищенности Кзи и уровня зрелости Узи по методическим документам ФСТЭК. Эти оценки охватывают более широкий круг вопросов, чем результаты одного сканирования.
Для значимых объектов КИИ отдельно рассматривайте применимые требования. Подробный материал по этому направлению – «Подготовка значимых объектов КИИ к требованиям ФСТЭК 2027».
Экспресс-аудит вашей ИС: определить пробелы и необходимые работы
Если самостоятельно оценить состояние системы сложно, начните с предварительного обследования согласованного контура.
Проверим доступную документацию и выбранные технические настройки. Сопоставим описанные меры с фактическим состоянием ИС и определим вопросы, требующие дополнительного контроля.
По результатам составим:
- перечень выявленных пробелов с основаниями выводов;
- план исправлений и очередность работ;
- задачи по настройке действующих средств защиты;
- предложения по недостающим функциям и подбору СЗИ.
Лицензии, внедрение и инженерные исправления рассчитаем отдельно. Объем обследования согласуем до начала работ.
Стоимость зависит от числа ИС, состава документации и глубины технических проверок.
Для расчета сообщите назначение системы, примерный состав инфраструктуры и установленные средства защиты. Если документация подготовлена частично, укажите, какие материалы доступны.
Частые вопросы
Нужно ли заново аттестовывать ГИС после вступления приказа № 117 в силу?
Приказ сохраняет действительность аттестатов, выданных до его вступления в силу. Необходимость дополнительных работ оценивается с учетом изменений ИС и условий ее эксплуатации.
Экспресс-аудит подтверждает соответствие приказу № 117?
Экспресс-аудит помогает выявить основные пробелы в согласованном объеме и определить дальнейшие действия. Он не заменяет аттестацию или полный комплекс работ по подтверждению соответствия.
Можно начать с действующих СЗИ и не покупать новые лицензии?
Да. Сначала проверяем установленные средства, их настройки и охват. По результатам определяем, какие задачи можно закрыть имеющимися возможностями и где потребуется дополнительное решение.
Физическая безопасность ЦОД: рубежи защиты
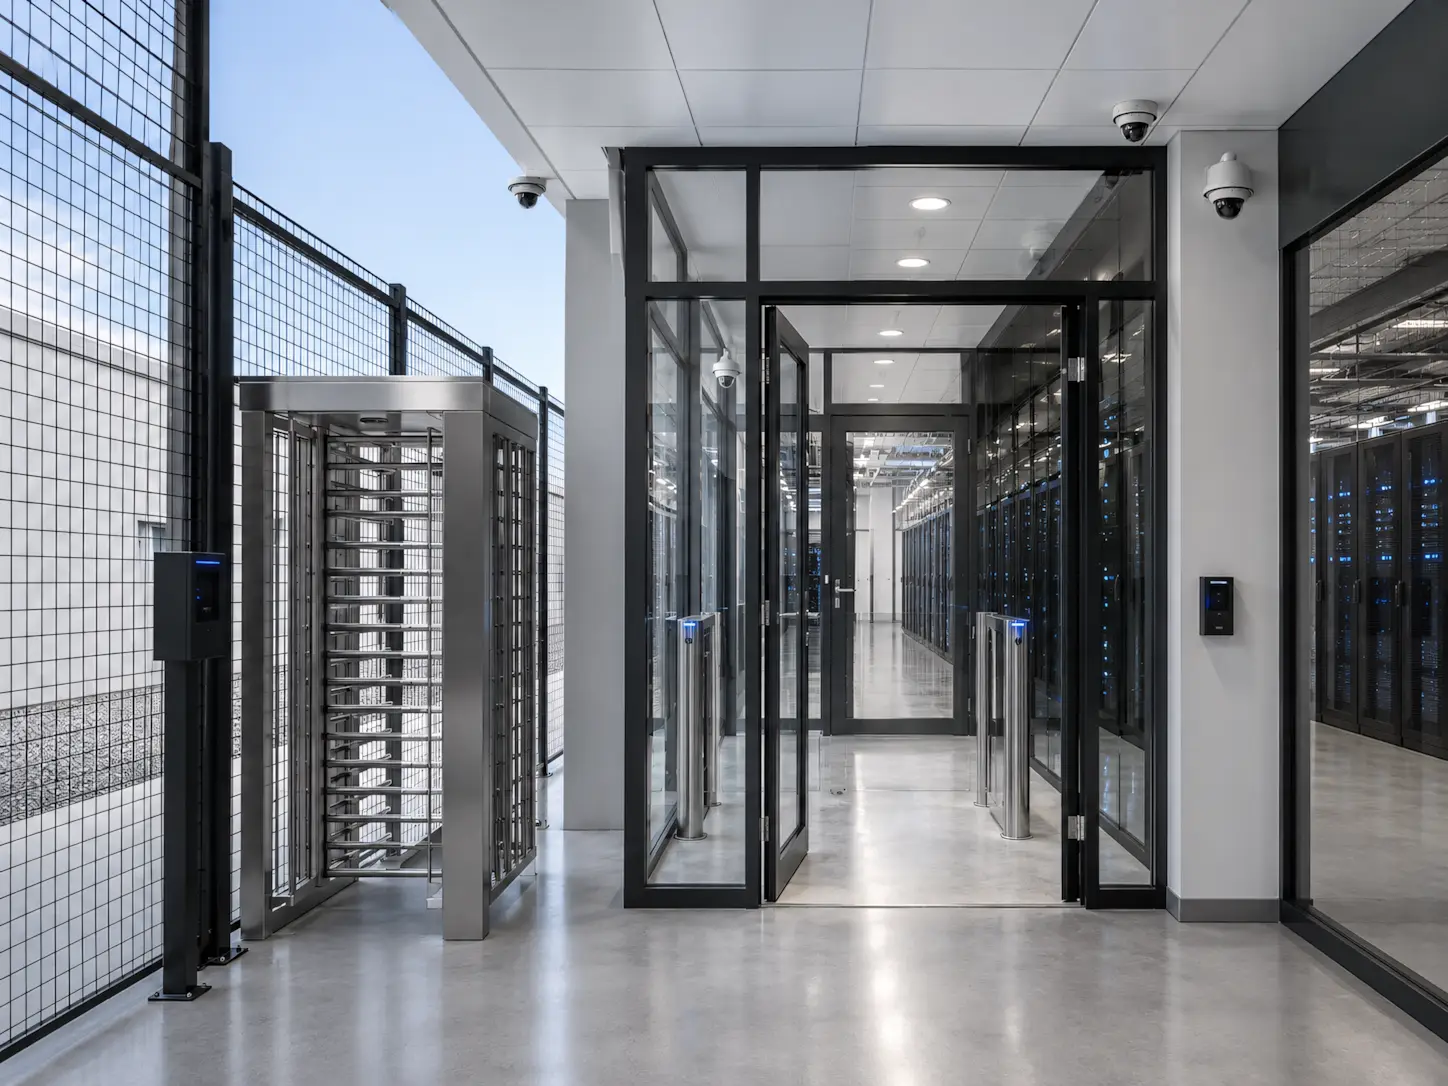
Физическая безопасность ЦОД – это защита территории, помещений и оборудования дата-центра от несанкционированного доступа и физических воздействий. Строится последовательными рубежами: периметр, КПП, здание, критические помещения, машинный зал, серверная стойка. Проход через один рубеж не должен автоматически давать доступ к следующему.
Коротко
- Защита строится рубежами: преодоление одного уровня не должно открывать остальные.
- Права разграничиваются по формуле «кто → куда → когда → для какой задачи», а не по должности.
- Обнаружение, идентификация и фиксация – три разные задачи, их решают разные средства.
- Архитектуру и сценарии доступа определяют до выбора оборудования, а не после.
- Профильный документ для зданий ЦОД – СП 541.1325800.2024, действует с 24 января 2025 года.
Уровни физической безопасности ЦОД
Единого количества рубежей для всех дата-центров нет: состав зависит от архитектуры объекта, расположения критического оборудования, числа сотрудников и подрядчиков, требований к разграничению доступа.
| Уровень | Что защищается | Основная задача |
|---|---|---|
| Периметр территории | Границы участка, внешняя инфраструктура | Обнаружить проникновение до подхода к зданию |
| КПП и въезды | Люди и транспорт | Проверить право входа и зарегистрировать событие |
| Здание | Входы, коридоры, технические помещения | Ограничить свободное перемещение внутри объекта |
| Критические зоны | Кроссовые, инженерные, служебные помещения | Разделить доступ разных групп персонала |
| Машинный зал | Серверное и сетевое оборудование, СХД | Допускать только пользователей с правами |
| Серверная стойка | Конкретные вычислительные системы | Контролировать доступ к оборудованию |
Многоуровневый подход локализует нарушение: преодоление одного рубежа не открывает остальные критические зоны.
Зонирование задается не только соображениями безопасности. СП 541.1325800.2024 устанавливает состав обязательных технологических зон ЦОД и требования к их взаимному расположению – это база, поверх которой строятся рубежи доступа. Поэтому схему разграничения доступа закладывают на этапе проектирования и строительства ЦОД: менять расположение зон на действующем объекте дороже, чем предусмотреть их сразу.
Защита периметра дата-центра
Первый рубеж отдельно стоящего дата-центра – граница контролируемой территории. Ее задача не остановить нарушителя, а обнаружить попытку проникновения достаточно рано, чтобы событие успели проверить до подхода к зданию.
Применяются физическое ограждение, контролируемые ворота и калитки, периметральные охранные извещатели, видеоаналитика, тепловизионный контроль, охранное освещение и тревожная сигнализация.
Защищать нужно не только линию забора. Критичные точки, которые часто выпадают из проекта: инженерные вводы, площадки энергетического оборудования, зоны разгрузки, технологические ворота.
Как связать обнаружение и верификацию
Камера может использоваться и для обнаружения события, однако на критичных участках периметра видеоконтроль часто дополняют специализированными охранными извещателями. Рабочая связка выглядит так:
тревожное событие → определение зоны → вывод изображения нужных камер оператору → проверка → действие по регламенту.
В такой архитектуре камера служит не только источником записи, но и инструментом верификации события.
Контроль входа и въезда на территорию ЦОД
Точки легального прохода на территорию дата-центра контролируются по разным правилам для разных групп: постоянных сотрудников, посетителей, сервисных инженеров, подрядчиков, поставщиков оборудования, транспорта и аварийных служб.
Для каждой группы определяется: кто может попасть на объект, требуется ли предварительное согласование, в какое время разрешен доступ, нужно ли сопровождение, какие зоны открыты после входа и когда прекращаются временные права.
Ключевой принцип: доступ на территорию не равен доступу ко всем помещениям внутри.
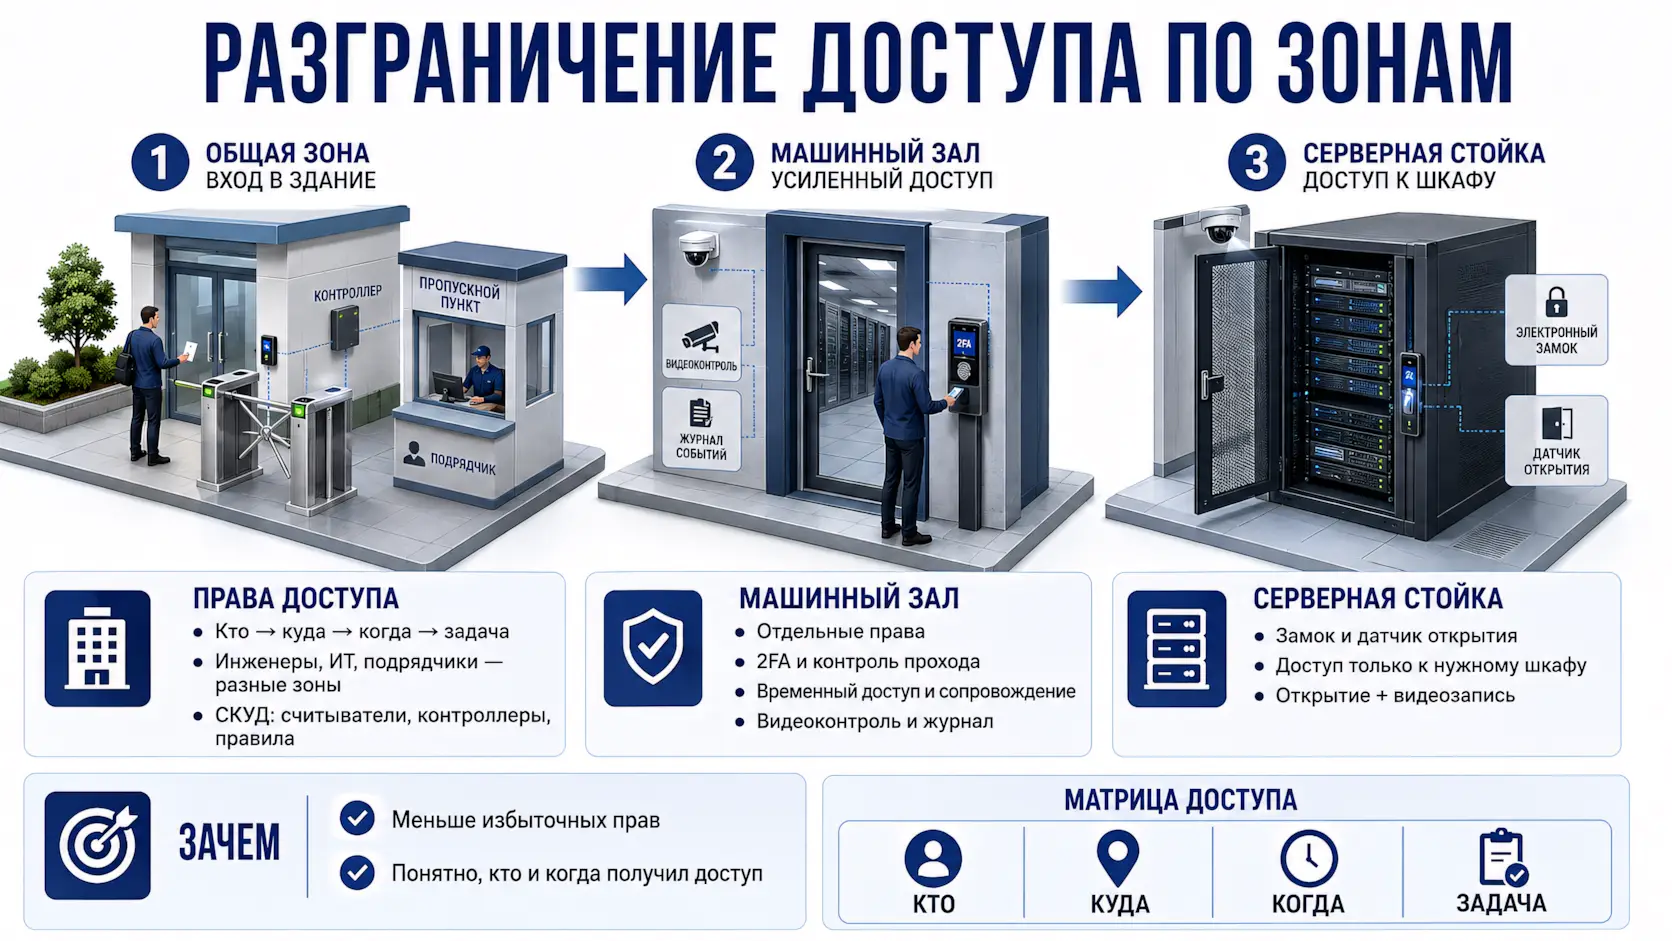
Разграничение доступа по зонам
Полный доступ ко всем помещениям дата-центра редко нужен даже тем, кто находится внутри легально. В ЦОД работают специалисты по электроснабжению, инженеры систем охлаждения, сетевые специалисты, ИТ-персонал, эксплуатационные и монтажные службы, представители владельцев оборудования.
Задачи у них разные. Инженеру по охлаждению нужен доступ к инженерному оборудованию, но не к серверным шкафам. Подрядчик, работающий в одном помещении, не должен получать право перемещаться по всему объекту.
Права строятся по формуле: кто → куда → когда → для какой задачи. Реализуются через СКУД – систему контроля и управления доступом, объединяющую считыватели, контроллеры и правила предоставления прав.
Доступ в машинный зал
Машинный зал требует более строгих правил, чем вход в здание: отдельные права, несколько факторов идентификации, контроль прохода, временные разрешения, сопровождение посетителей, регистрация входа и выхода, видеоконтроль и журналирование.
Особого внимания требуют подрядчики: доступ выдается на конкретный период и только в нужную зону. Это уменьшает количество пользователей с постоянными избыточными правами – один из источников накопленного риска в эксплуатируемых ЦОД.
Доступ к серверной стойке
Отдельный серверный шкаф становится дополнительным рубежом, когда рядом размещается оборудование разных подразделений, арендаторов или систем разной критичности. Используются механические или электронные замки, датчики открытия дверей, индивидуальные права, временные разрешения и связь события открытия с видеозаписью.
Это позволяет при расследовании ответить не только на вопрос «кто был в машинном зале», но и «кто получил физический доступ к конкретному оборудованию и когда».
Контроль действий подрядчиков в дата-центре
Риск для ЦОД связан не только с внешним проникновением, но и с действиями человека, который законно находится на объекте.
Типичные сценарии:
- сотруднику выданы избыточные права;
- подрядчик попал не в ту зону;
- временный пропуск остался активным после окончания работ;
- невозможно установить, кто находился возле оборудования в момент инцидента.
Поэтому для временного персонала заранее определяют: кто выполняет работу, где и в какое время, к какому оборудованию нужен доступ, требуется ли сопровождение, какие действия фиксируются и когда права отзываются.
Физическая безопасность в этом смысле – не набор устройств, а система управления доступом к критической инфраструктуре.
Единая картина событий: СКУД, видеоконтроль и сигнализация
Когда СКУД, камеры, охранная сигнализация и периметральные датчики работают независимо друг от друга, при инциденте оператор вручную сопоставляет время и ищет запись.
Связанная архитектура формирует единое событие:
тревожная зона → тип события → камера → время → действия оператора;
дверь машинного зала → идентификатор → время прохода → видеозапись → журнал.
Отдельное требование – синхронизация времени между системами. Если часы камер, СКУД и сигнализации расходятся, восстановить точную последовательность становится сложно. Часть событий при необходимости передается в DCIM- или SCADA-систему диспетчеризации, которая сводит инженерные и охранные параметры объекта в один интерфейс.
Глубину архива и состав зон видеоконтроля определяют в задании на проектирование: от них напрямую зависит объем СХД. Расчет камер, архива и аналитики выполняется в рамках отдельной задачи – проектирования и монтажа систем видеонаблюдения.
От чего зависит архитектура защиты
Количество рубежей в дата-центре определяется не только размером объекта. Учитываются расположение и границы территории, число входов и транспортных въездов, наличие внешней инженерной инфраструктуры, количество критических помещений и машинных залов, численность персонала, работа подрядчиков, режим эксплуатации, число независимых групп пользователей, необходимость контроля отдельных стоек и модель физических угроз.
Чем больше независимых групп пользователей и критичных зон, тем важнее точное разграничение прав и фиксация переходов между уровнями.
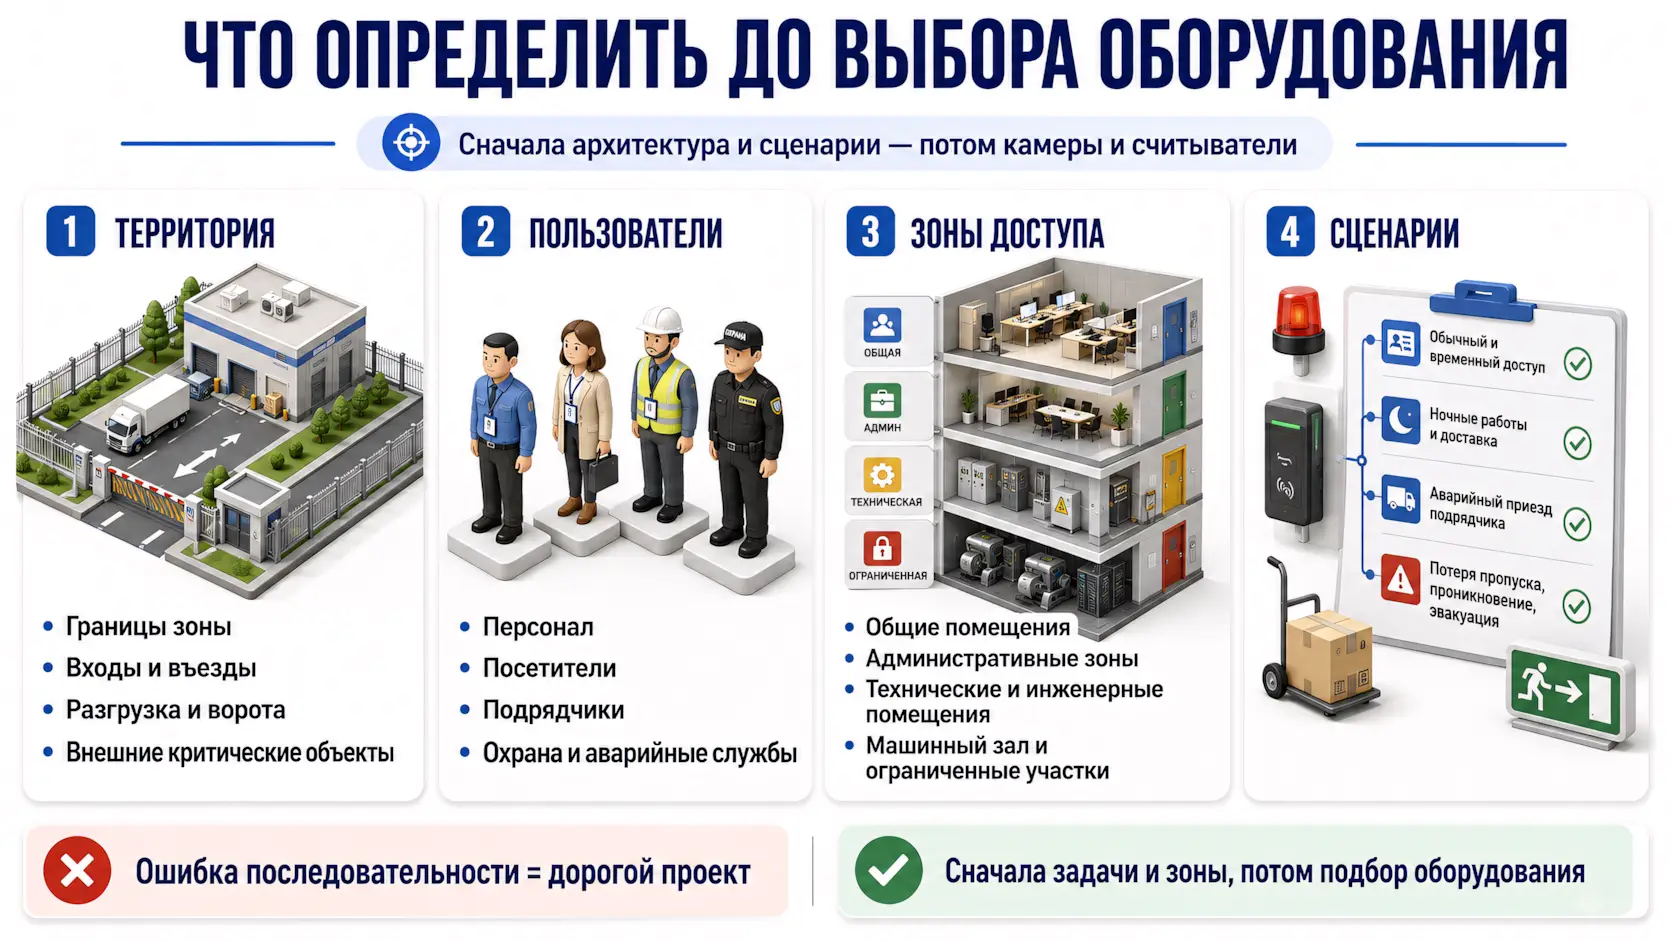
Что определить до выбора оборудования
Ошибка последовательности при проектировании физической безопасности – самая дорогая: сначала архитектура и сценарии, потом камеры и считыватели.
Территория: границы контролируемой зоны, входы и въезды, инженерные площадки, зоны разгрузки, технические ворота, внешние критические объекты.
Пользователи: постоянный персонал, посетители, подрядчики, сервисные инженеры, охрана, аварийные службы.
Зоны доступа: общедоступные помещения, административные зоны, технические и телекоммуникационные помещения, инженерная инфраструктура, машинные залы, участки с ограниченным доступом, оборудование с индивидуальным контролем.
Сценарии: обычный проход, временный доступ, ночные работы, доставка оборудования, аварийный приезд подрядчика, потеря идентификатора, попытка проникновения, принудительное открытие двери, эвакуация.
Семь типичных ошибок
- Защищать только внешний периметр. Надежный забор не решает проблему избыточных прав внутри здания.
- Давать персоналу доступ ко всем помещениям. Права должны соответствовать реальным обязанностям.
- Не ограничивать временный доступ. Разрешение подрядчика не должно оставаться активным после окончания работ.
- Использовать видеоконтроль отдельно от других событий. Связь тревоги или прохода с камерой кратно ускоряет проверку.
- Не учитывать защиту конкретного оборудования. Для части систем уровня машинного зала недостаточно.
- Не синхронизировать системное время. Расхождение часов осложняет расследование.
- Выбирать оборудование до сценариев. Сначала – кого, от чего и на каком рубеже контролируем.
Нормативная база
Требования к физической безопасности российского ЦОД рассматриваются вместе с требованиями к объекту и его инженерной инфраструктуре.
| Документ | Что регулирует | Статус |
|---|---|---|
| СП 541.1325800.2024 «Здания и сооружения центров обработки данных. Правила проектирования» | Классификация ЦОД, обязательные технологические зоны и их взаимное расположение, объемно-планировочные решения | Утверждён приказом Минстроя России от 23.12.2024 № 898/пр, действует с 24 января 2025 года. Профильный свод правил для зданий и сооружений ЦОД, разработан впервые |
| ГОСТ Р 51241-2008 | Средства и системы контроля и управления доступом: классификация, общие технические требования, методы испытаний | Действует; изменение № 1 применяется с 1 февраля 2025 года |
| ГОСТ Р 51558-2014 | Средства и системы охранные телевизионные: классификация, общие технические требования, методы испытаний | Действует |
Дополнительно учитываются требования к инженерно-технической укрепленности объекта и техническим средствам охраны.
Отдельный случай – дата-центры, где размещаются значимые объекты критической информационной инфраструктуры (ЗОКИИ). Для них предусмотрен контроль физического доступа к программно-аппаратным средствам, а конкретный набор мер зависит от категории значимости и модели угроз. Практический вывод: архитектуру физической защиты в таком ЦОД согласуют с проектом системы безопасности значимого объекта, а не проектируют изолированно.
Состав систем нельзя выбирать по названию стандарта или предполагаемому классу объекта: решения зависят от архитектуры, назначения ЦОД, требований заказчика и применимых норм.
Экспресс-проверка: где слабые места
Шесть вопросов для первичной оценки физической безопасности объекта. Каждое «да» на вопросы 1 и 6 и каждое «нет» на остальные – зона для доработки.
- Можно ли после одного контрольного пункта попасть сразу в критическую зону?
- Разделены ли права инженеров, ИТ-специалистов и подрядчиков?
- Можно ли установить, кто находился возле конкретного оборудования в момент события?
- Ограничиваются ли временные права по сроку автоматически?
- Получает ли оператор нужную камеру при тревоге без ручного поиска?
- Есть ли участки вне контроля – внешние инженерные зоны, служебные входы, технические ворота?
Главное
Физическая безопасность дата-центра строится не вокруг турникета, камеры или считывателя, а вокруг логики:
обнаружить угрозу → проверить событие → ограничить перемещение → определить человека → зафиксировать действия → сохранить данные для анализа.
Наиболее понятная модель – последовательные рубежи:
периметр → КПП → здание → критические помещения → машинный зал → серверная стойка. Количество уровней и состав технических средств определяются конкретным объектом.
Часто задаваемые вопросы
Сколько уровней физической безопасности должно быть в ЦОД?
Единого числа рубежей для всех дата-центров нет. Количество зависит от архитектуры объекта, критичности оборудования, состава пользователей и модели угроз. Обычно отдельно рассматриваются периметр, вход в здание, внутренние зоны, машинный зал и при необходимости уровень серверной стойки.
Чем физическая безопасность ЦОД отличается от офисной?
Плотностью рубежей и глубиной журналирования. В офисе достаточно контроля входа в здание, в дата-центре доступ разграничивают внутри объекта вплоть до отдельной серверной стойки и фиксируют каждый переход между зонами. Причина – необходимость восстановить последовательность действий при расследовании инцидента.
Достаточно ли камер для защиты периметра дата-центра?
Не во всех случаях. Видеоаналитика способна детектировать события, но на критичных участках периметра видеоконтроль дополняют охранными извещателями и контролем технических точек входа: инженерных вводов, зон разгрузки, технологических ворот.
Обязательно ли использовать биометрию для входа в машинный зал?
Нет. Способ идентификации определяется требованиями конкретного объекта: применяются карты, ПИН-коды, биометрия или сочетание нескольких факторов. Выбор фиксируется в задании на проектирование вместе с правилами выдачи и отзыва прав.
Нужно ли контролировать доступ к каждой серверной стойке?
Не обязательно. Такой рубеж вводится, когда требуется разграничить доступ к оборудованию разных подразделений, арендаторов или систем разной критичности внутри одного машинного зала. В остальных случаях достаточно контроля на входе в зал.
Зачем связывать СКУД и видеоконтроль?
Интеграция сопоставляет зарегистрированный проход с фактическими действиями человека и позволяет найти нужный видеофрагмент за секунды, а не перебором архива. Для этого требуется синхронизация системного времени между всеми подсистемами.
Когда пересматривать схему физической безопасности?
При изменении границ объекта, появлении новых входов и въездов, перепланировке критических зон, изменении состава персонала и подрядчиков, а также при размещении оборудования с отдельными требованиями к физическому доступу.
Об авторах
Статью подготовили инженеры СИНТО. Компания проектирует и строит центры обработки данных, включая инженерную инфраструктуру, системы контроля доступа, видеонаблюдения и охранной сигнализации, и передает объекты с исполнительной документацией и регламентами эксплуатации.
Распродажа оборудования Lenovo: складские партии дешевле новой поставки
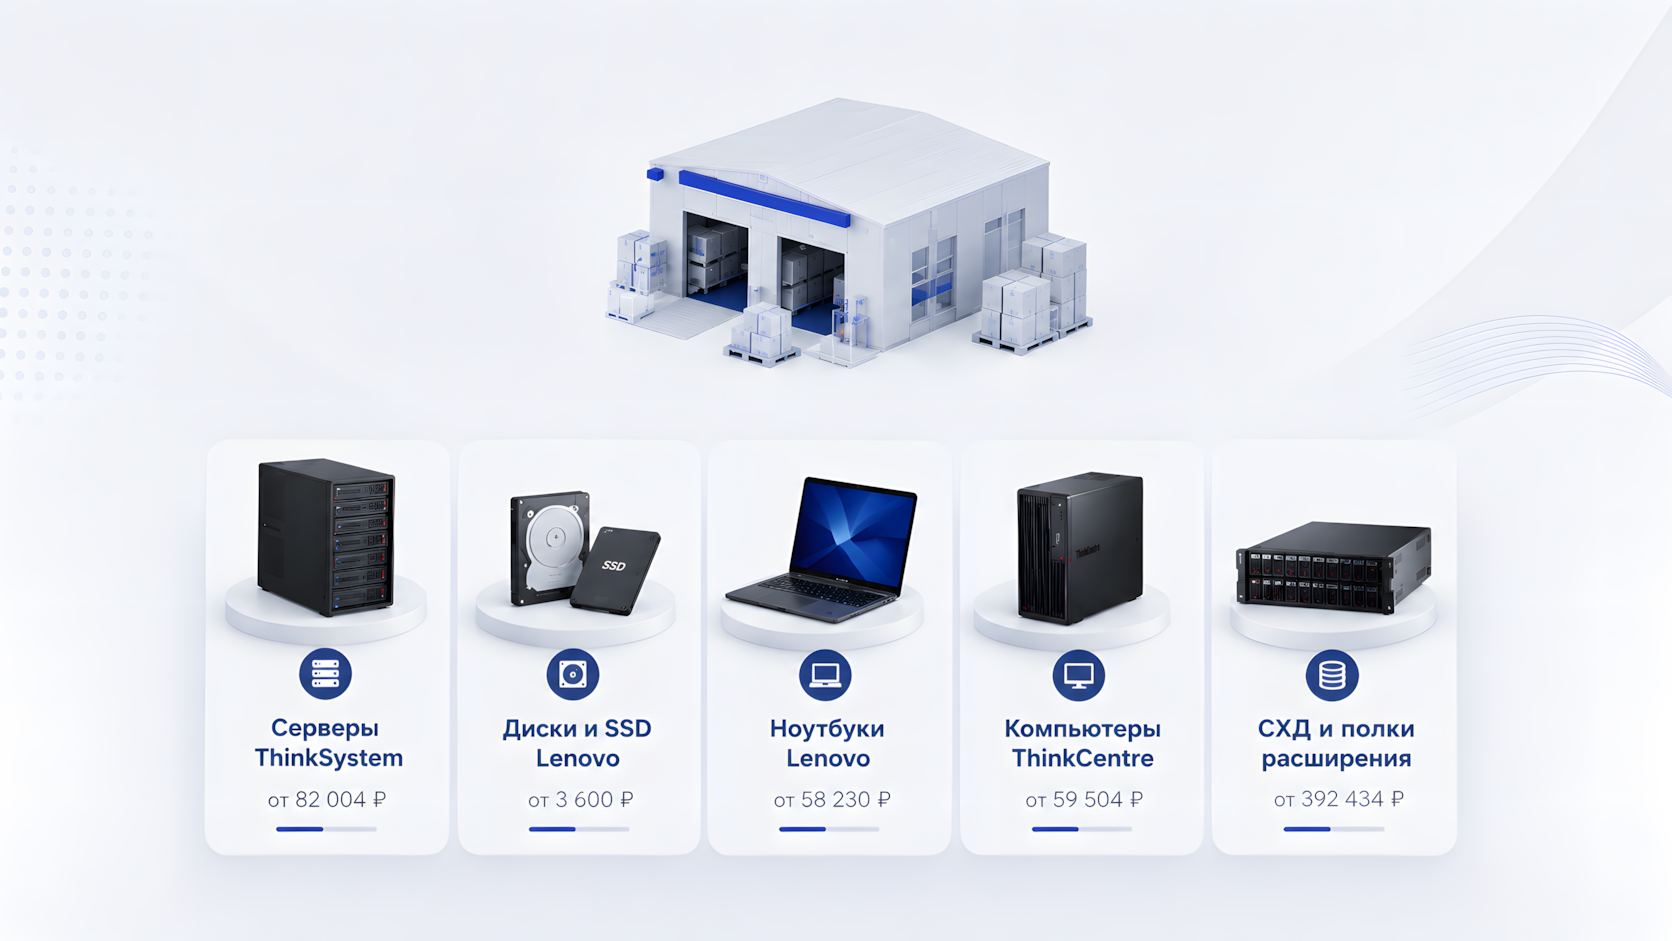
Мы освобождаем склад под новые закупки и распродаем партии Lenovo, которые закупили ранее: серверы ThinkSystem, диски и SSD, компоненты СХД, рабочие станции, компьютеры ThinkCentre и ноутбуки ThinkPad. Для вас это возможность купить нужное оборудование дешевле, чем при заказе новой поставки, и получить его со склада за 1-3 рабочих дня вместо недель ожидания.
Что можно закрыть из складских остатков Lenovo
Сервер под 1С, виртуализацию или файловое хранилище
Если нужно быстро заменить старый сервер, запустить новый контур 1С, развернуть виртуализацию или усилить файловое хранилище, можно подобрать ThinkSystem из наличия – без ожидания поставки под заказ.
✔ На складе есть серверы Lenovo ThinkSystem 1U и 2U: SR250, SR630, SR650, SR635, SR850 V2, SR950, SR630 V3 и ThinkAgile HX. Цены начинаются от 82 004 ₽.
Подбор делаем по нагрузке: количество пользователей, базы, виртуальные машины, требования к дискам, памяти и отказоустойчивости. Если сервер нужно дооснастить – сразу проверим совместимые диски, SSD, память, RAID/HBA и сетевые карты из этого же складского списка.
Все конфигурации и подбор под задачу → складской список серверов ThinkSystem
Замена диска, расширение RAID или апгрейд на SSD
Если в сервере вышел из строя диск, массив почти заполнен или нужно ускорить систему за счет SSD, важна не только цена накопителя. Нужно попасть в совместимость: форм-фактор, интерфейс, салазки, RAID-контроллер, тип корзины и текущую конфигурацию массива.
✔ В наличии серверные HDD и SSD Lenovo ThinkSystem: SAS, SATA, NVMe, 2.5", 3.5", M.2, а также накопители для Lenovo DE Series. Цены начинаются от 3 600 ₽.
Для срочной замены достаточно прислать модель сервера или СХД и партномер старого диска. Мы проверим совместимость и предложим вариант из наличия – это быстрее, чем ждать поставку под заказ.
Все емкости и форм-факторы: → диски и SSD Lenovo
Расширение СХД без полной замены инфраструктуры
Когда действующей СХД уже не хватает, не всегда нужно менять всю систему хранения. Часто задачу можно закрыть полкой расширения, интерфейсным модулем или комплектом для подключения.
В наличии есть Lenovo Storage D1212, шасси Lenovo DE240S, HIC для FC / 10GbE, рельсы и монтажные аксессуары. Полка Lenovo Storage D1212 – от 392 434 ₽, компоненты для монтажа и подключения – от 5 200 ₽.
Такое решение подойдет для расширения емкости под резервные копии, файловые данные, архив, 1С, виртуальные машины и другие корпоративные данные. Перед КП проверим, подойдет ли оборудование к вашей СХД, серверам, SAN, RAID и схеме подключения.
Проверка совместимости и подключение → полки расширения СХД Lenovo
Рабочие станции для инженеров, САПР и 3D
Если AutoCAD, Revit, Компас 3D, Blender или 3ds Max тормозят на обычных офисных ПК, дешевле заменить рабочее место, чем каждый день терять время инженеров и дизайнеров на ожидание открытия моделей, пересчетов и рендера.
✔ В наличии готовые рабочие станции Lenovo ThinkStation P360 от 194 522 ₽. Есть конфигурация для САПР и инженерного проектирования с профессиональной графикой RTX A2000, а также конфигурация для 3D, визуализации и рендера на RTX 5060.
Станции поставляются с Windows 11 Pro и готовы к работе после подготовки. Можно доукомплектовать мониторами Lenovo ThinkVision под чертежи, 3D и визуальный контент.
Сравнение конфигураций → готовые станции Леново для САПР и 3D
Обновление офисных компьютеров
Если парк ПК устарел, сотрудники жалуются на медленную работу, а часть рабочих мест нужно развернуть быстро, можно подобрать компьютеры Lenovo ThinkCentre из наличия.
✔ В наличии компактные ThinkCentre M70q Tiny и системные блоки M70s / M90s SFF. Есть конфигурации с Intel Core i5 и Core i7, SSD 512 ГБ, 8 или 16 ГБ RAM, Windows 11 Pro или без ОС. Цены – от 59 504,90 ₽.
Можно собрать комплект под задачу: ПК, монитор, крепление, клавиатура, мышь, установка ОС, подключение к домену и базовая подготовка. Это удобно для бухгалтерии, отдела продаж, ресепшена, call-центра, учебного класса или массового обновления рабочих мест.
Модели и комплекты → компьютеры ThinkCentre из наличия
Ноутбуки для сотрудников, руководителей и мобильных команд
Если нужно быстро выдать ноутбук новому сотруднику, заменить старое устройство или дооснастить мобильную команду, можно выбрать модель Lenovo из наличия – от практичного V17 до премиальных ThinkPad.
✔ В наличии Lenovo V17 G4 с большим экраном 17.3", ThinkPad L13, ThinkPad X1 Carbon G13 Aura Edition и ThinkPad X9 15 G1 Aura Edition. Есть модели с Windows 11 Pro и без ОС, новые позиции, Б/У и варианты с поврежденной упаковкой. Цены – от 58 230 ₽.
Поможем выбрать без переплаты: где достаточно большого экрана и Core i7, где нужен компактный ThinkPad, а где оправдан премиальный X1 Carbon или X9 для руководителя, презентаций и командировок.
Весь модельный ряд → бизнес-ноутбуки Lenovo
Консолидация серверной и blade-инфраструктура
Если нужно не просто заменить один сервер, а собрать плотную инфраструктуру под виртуализацию, VDI, базы данных или кластерные нагрузки, можно рассмотреть Lenovo Flex System и blade-серверы SN550 V2.
Это проектное направление: здесь нельзя выбирать только по цене или названию модели. Нужно понимать нагрузки, сеть, SAN, требования к отказоустойчивости, питанию, охлаждению и дальнейшему масштабированию.
Мы проверим состав шасси, доступные blade-узлы, коммутацию, FC/SAN, сетевые модули и подготовим расчет под вашу инфраструктуру.
Готовые решения и состав → серверный кластер Lenovo Flex System
Почему цены ниже
Оборудование закуплено в предыдущих партиях и находится на складе компании. Распродажа проводится для высвобождения складских площадей под новые поставки, поэтому цены на остатки установлены ниже стоимости аналогичных конфигураций под заказ. Снижение цены обусловлено происхождением партии и не связано с характеристиками или состоянием техники: это новое оборудование, которое проходит ту же проверку и оформляется теми же документами, что и обычные поставки.
Скачать полный прайс на оборудование Lenovo:
Проверка и условия поставки
Перед выставлением КП:
- инженер проверяет комплектность, работоспособность и совместимость с вашей инфраструктурой;
- в КП фиксируем цену, срок отгрузки, гарантию и НДС;
если позиция не соответствует задаче, предлагаем альтернативу из складского списка или под заказ.
Поставка выполняется по договору с полным пакетом документов. По запросу организуем доставку, монтаж, настройку и миграцию, а также дооснащение серверов памятью, дисками, RAID/HBA и сетевыми картами из наличия.
Как проходит покупка
Вы оставляете заявку или запрашиваете полный список остатков – отвечаем в течение рабочего дня.
Уточняем задачу и требования: нагрузка, количество пользователей, текущая инфраструктура. Либо вы сразу присылаете список нужных позиций.
Направляем КП с зафиксированной ценой, гарантией, НДС и сроком отгрузки.
После согласования отгружаем со склада за 1-3 рабочих дня. По запросу выполняем доставку, монтаж, настройку и миграцию.
Частые вопросы покупателей
Почему цены ниже обычных?
Партии закуплены ранее, а склад высвобождается под новые поставки, поэтому остатки продаются ниже стоимости аналогичных конфигураций под заказ.
Что если оборудование не подойдет к моей инфраструктуре?
Перед КП инженер сверяет совместимость: для дисков – интерфейс, салазки и RAID-контроллер, для серверов – опции дооснащения, для СХД – модель массива и тип подключения. При несоответствии предложим альтернативу до сделки.
Можно получить весь список распродажи сразу?
Да, пришлем актуальный файл со всеми остатками и ценами – оставьте заявку или напишите нам на почту.
Как избежать простоев, потери данных и внеплановых расходов
ИТ-инфраструктура как основа непрерывности бизнеса
Для большинства компаний ИТ давно перестало быть вспомогательной функцией. Серверы, 1С, интернет, локальная сеть, IP-телефония, клиент-банки, электронная подпись, рабочие станции - это уже не «техника», а инфраструктура, на которой держатся продажи, сервис, документооборот и финансовые операции.
Проблема в том, что во многих компаниях ИТ до сих пор обслуживается реактивно: что-то сломалось - вызываем специалиста. На практике это означает, что бизнес начинает заниматься проблемой слишком поздно: когда сотрудники уже не могут работать, клиенты не дозваниваются, документы не проводятся, а руководитель вынужден срочно искать решение. Поэтому для бизнеса всё чаще встают прикладные вопросы: как избежать простоев ИТ-инфраструктуры, как избежать простоев серверов, как избежать сбоев сети и как снизить риск простоя бизнеса из-за ИТ.
В СИНТО используется другая модель - проактивный ИТ-аутсорсинг. Её смысл прост: не устранять последствия сбоя, а предупреждать его заранее. Именно поэтому для бизнеса важны не только скорость реакции на инцидент, но и постоянный мониторинг ИТ-инфраструктуры, резервные сценарии, подменное оборудование, контроль резервного копирования и единая зона ответственности за всю ИТ-среду. По сути это ответ на вопросы, зачем бизнесу мониторинг 24/7 и как организовать мониторинг ИТ-инфраструктуры, чтобы сбои не превращались в простой продаж, сервиса и документооборота.
Почему обычная ИТ-поддержка уже не решает задачу бизнеса и как снизить риск простоя бизнеса из-за ИТ
Когда компания живет по модели «ремонт по заявке», она почти всегда сталкивается с одинаковыми болями:
❌ Простой 1С останавливает продажи, учет и работу бухгалтерии.
❌ Сбой сети или интернета парализует доступ к данным, клиент-банкам и облачным сервисам.
❌ Отказ IP-телефонии приводит к потерянным звонкам и сделкам.
❌ Отсутствие проверенного резервного копирования превращает любой сбой в риск потери данных.
❌ Зависимость от одного системного администратора создает уязвимость на отпуск, больничный или увольнение.
❌ Непрозрачный бюджет приводит к постоянным внеплановым расходам на срочные ремонты и аварийную замену оборудования.
❌ Главная проблема реактивной модели в том, что она не защищает бизнес от простоя. Она лишь помогает устранять последствия после того, как убытки уже начались.
Именно в этот момент руководитель обычно начинает искать не разовый ремонт, а ответ на вопрос, как работает ИТ-аутсорсинг для бизнеса и чем он отличается от модели, в которой подрядчик подключается только после аварии.
Что меняет проактивный ИТ-аутсорсинг
Проактивный ИТ-аутсорсинг - это обслуживание ИТ-инфраструктуры, при котором подрядчик постоянно контролирует состояние критических систем: серверов, сетевого оборудования, каналов связи, виртуальных машин, 1С, баз данных, резервного копирования и рабочих мест пользователей.
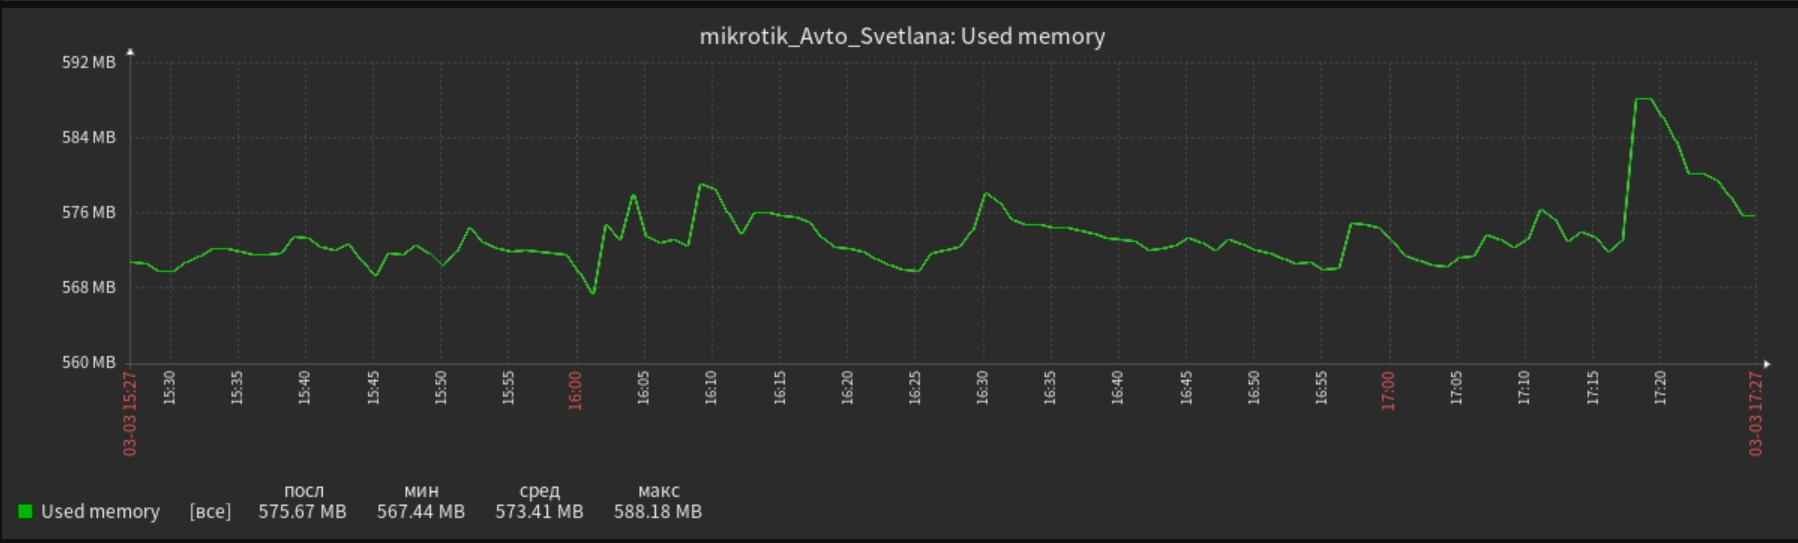
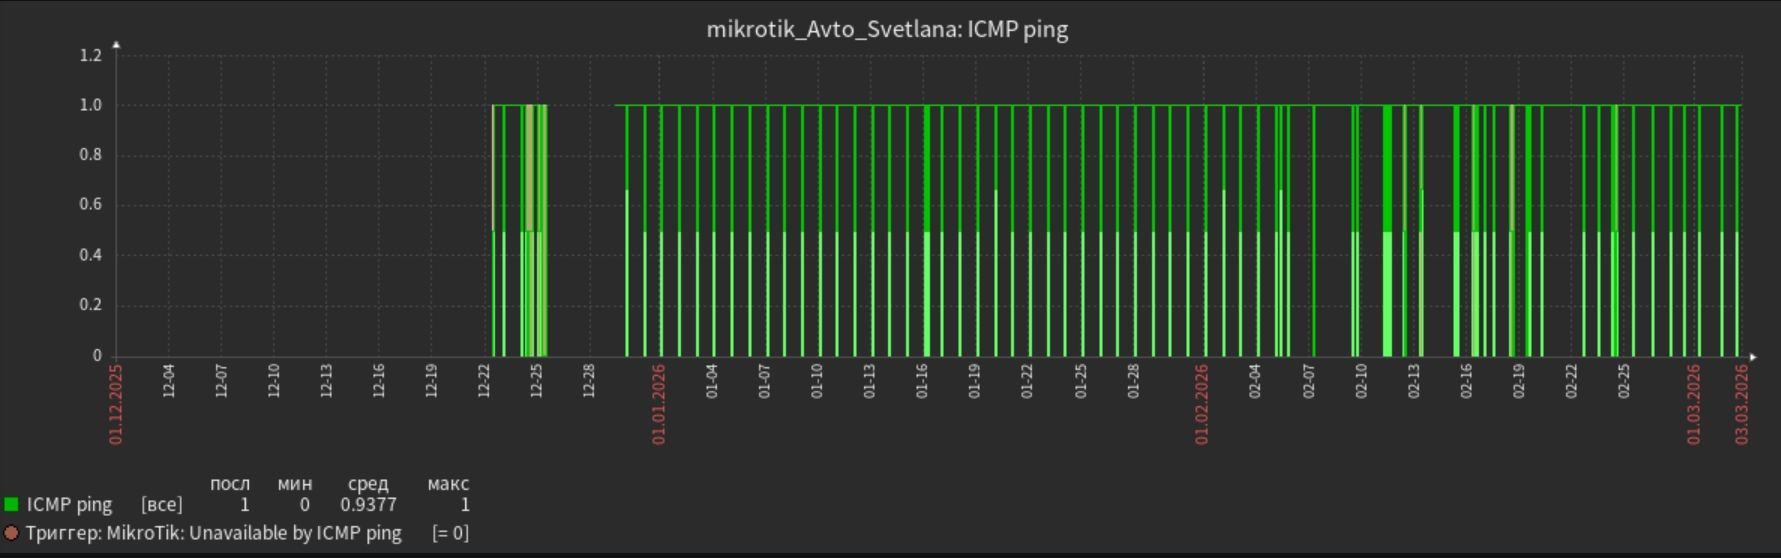
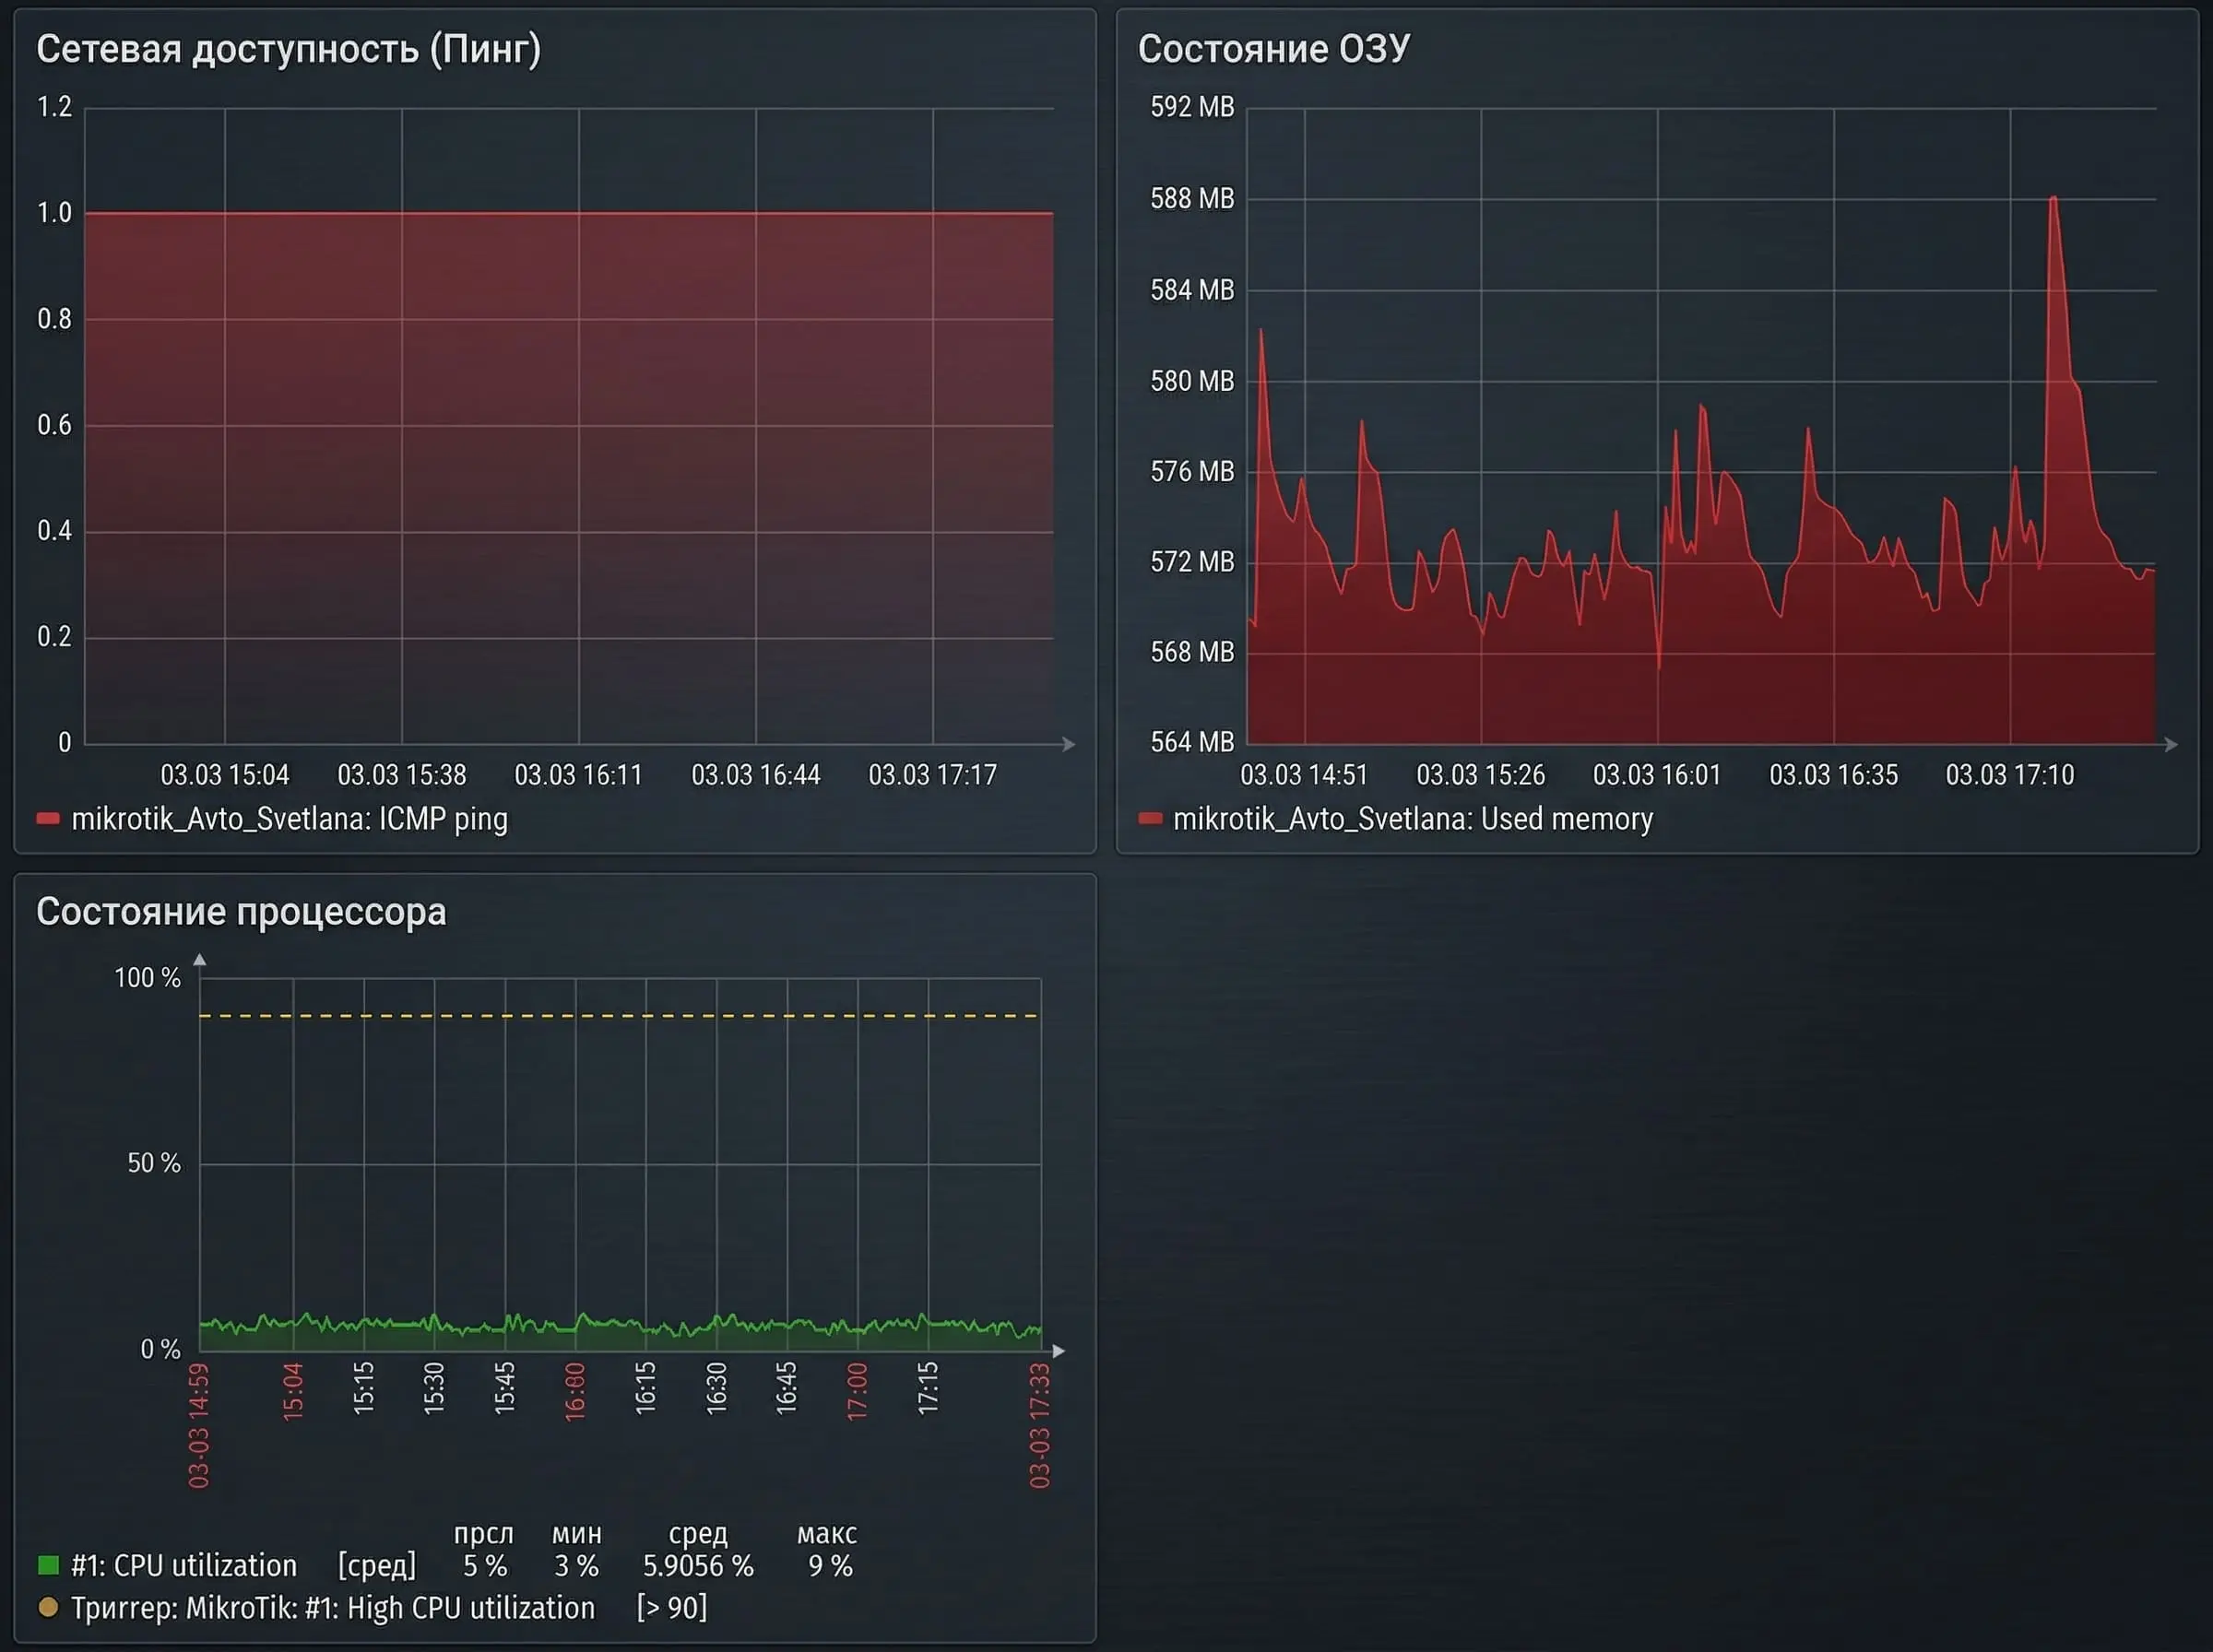
В СИНТО для этого используется собственный «Мониторинг Центр». Это практический ответ на вопрос, как организовать мониторинг ИТ-инфраструктуры в компании, где критичны 1С, серверы, сеть, резервное копирование и доступность рабочих мест. В реальном времени отслеживаются ключевые параметры инфраструктуры:
✔ Загрузку CPU и RAM.
✔ Сетевую доступность.
✔ Температуру и состояние дисков.
✔ Аномалии трафика.
✔ Поведение маршрутизаторов, коммутаторов и точек доступа.
✔ Корректность резервного копирования и состояние серверных сервисов.
Внедрение таких систем мониторинга - одна из ключевых услуг СИНТО, которую мы реализуем под ключ: от проектирования до круглосуточной поддержки.
Это позволяет выявлять отклонения до того, как они превращаются в бизнес-инцидент.
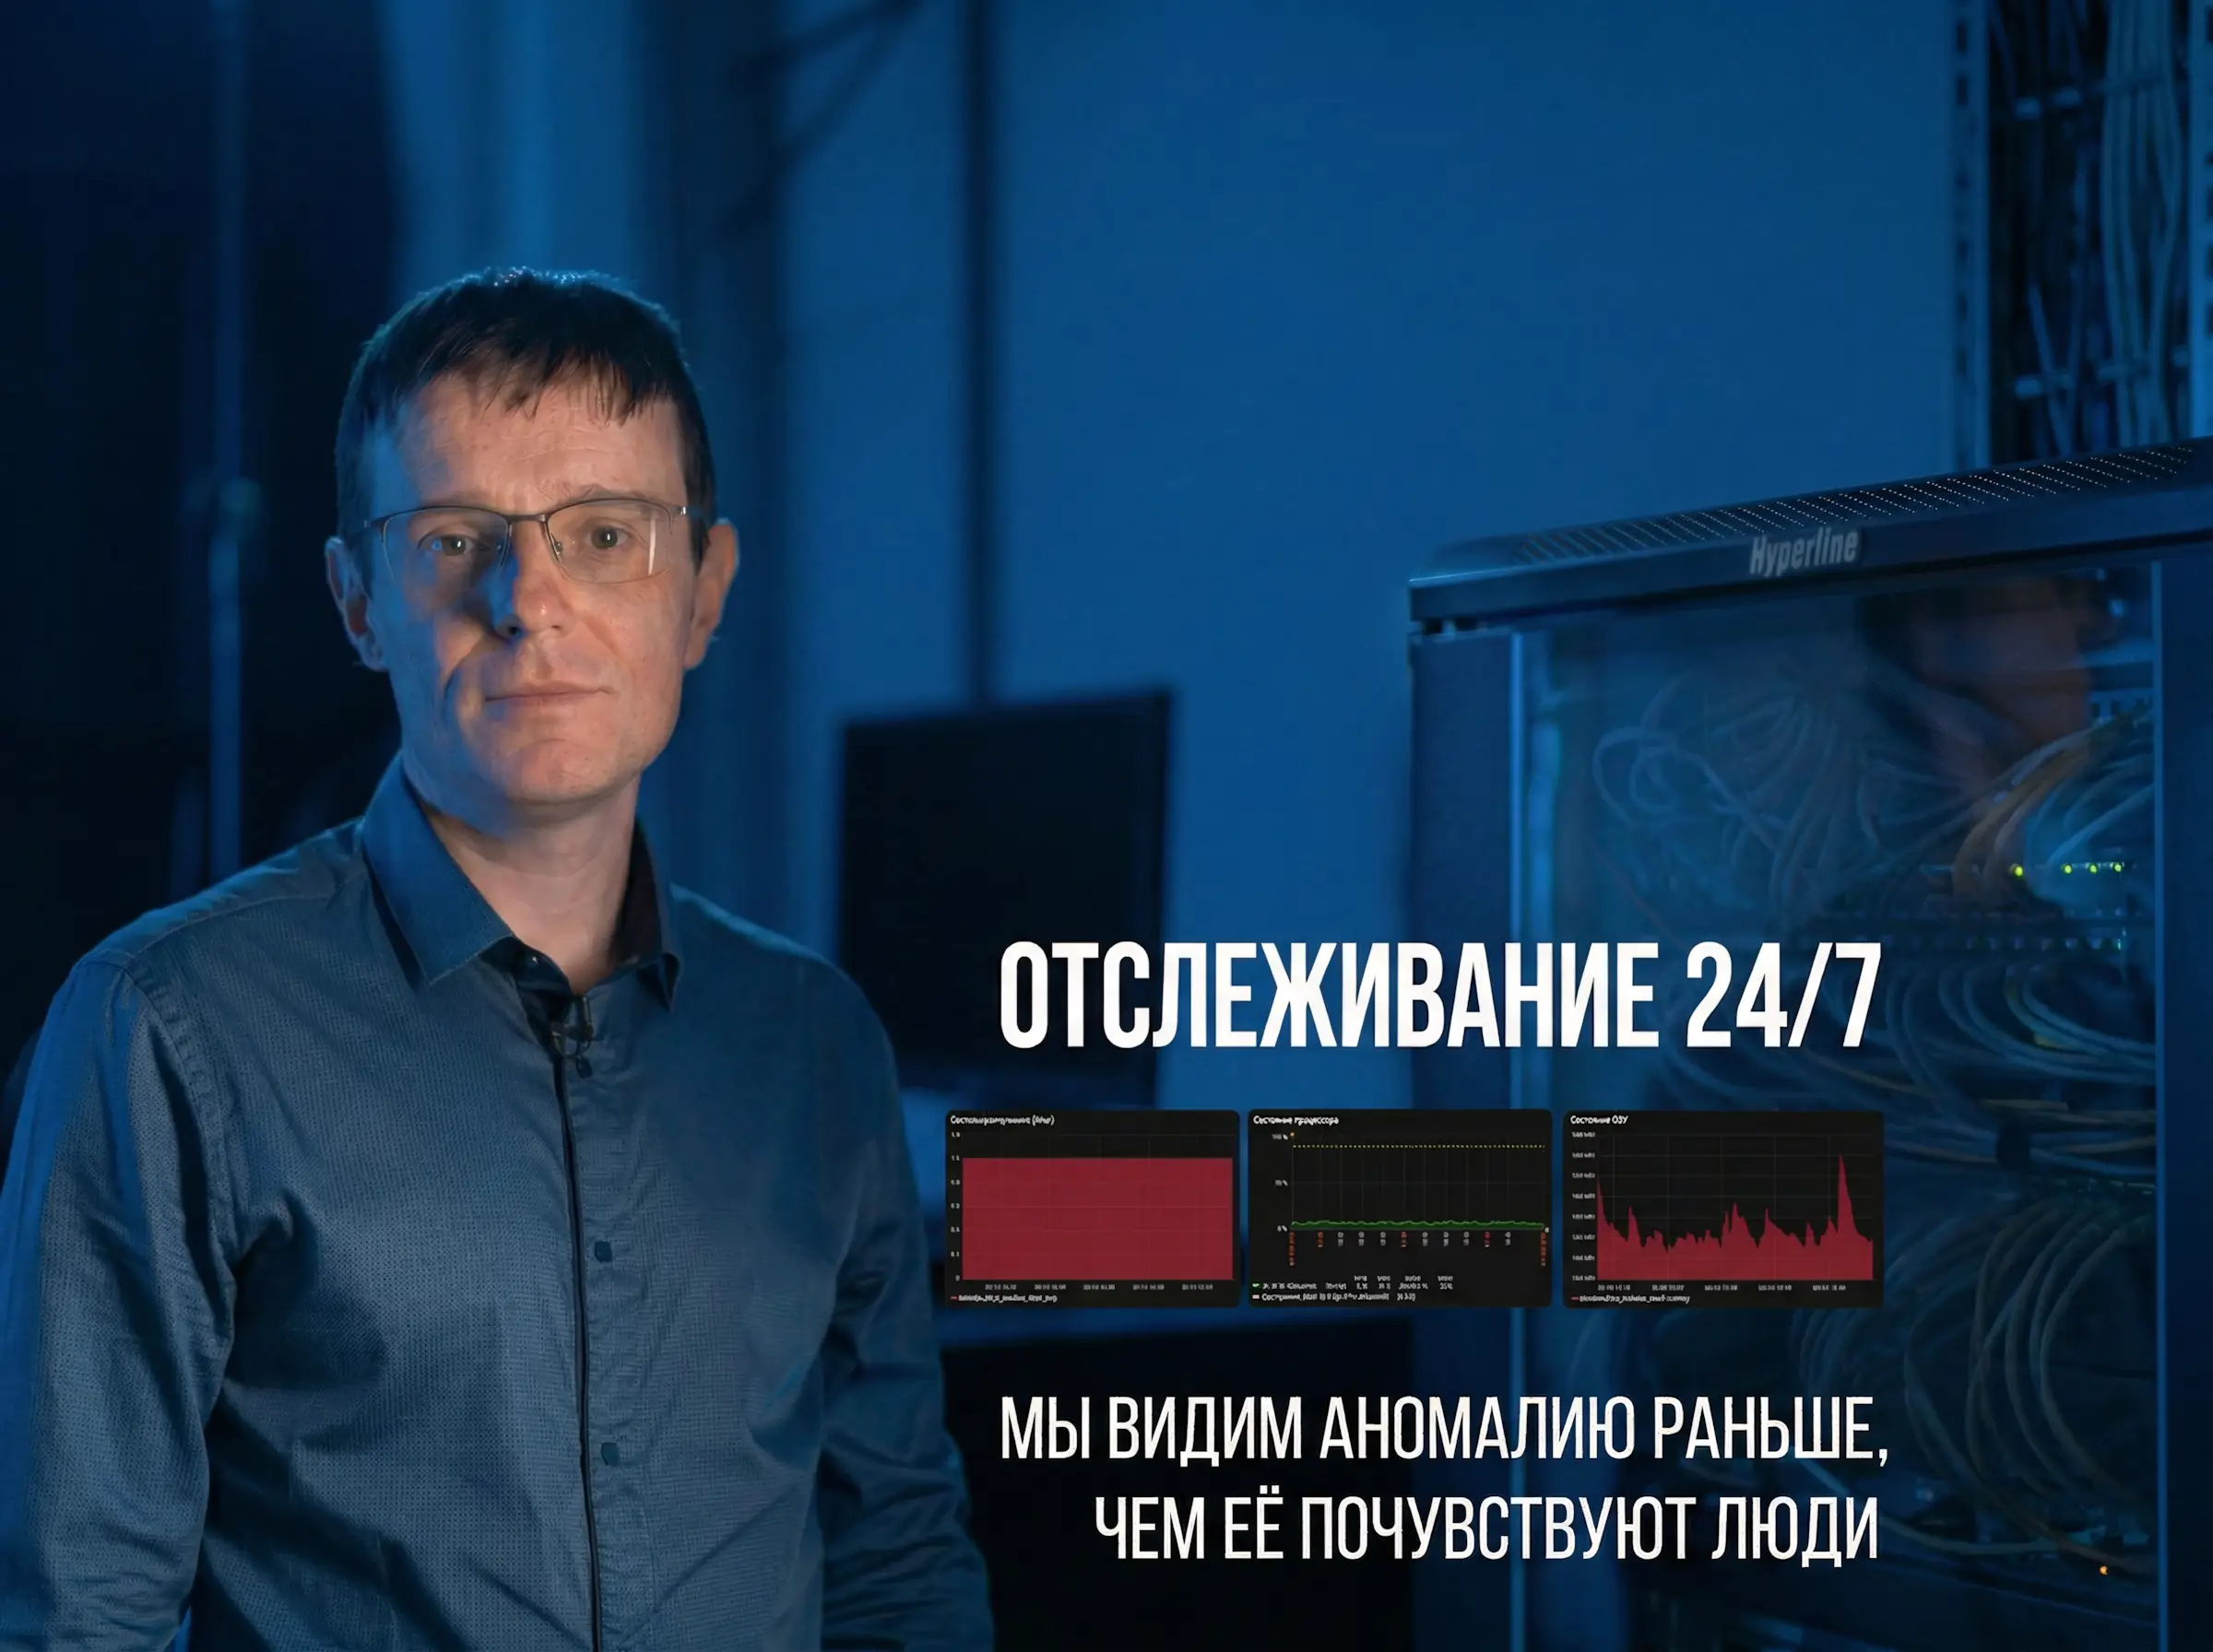
💬 «Мы видим аномалию раньше, чем ее почувствуют люди в офисе».
— Борис Курацапов, эксперт СИНТО
Для бизнеса это означает переход от хаотичного ремонта к управляемой модели: с понятным SLA, фиксированным бюджетом, профилактикой, развитием инфраструктуры и снижением риска простоев.
Реальный пример: как проактивный подход предотвращает остановку бизнеса
Эффективность такой модели хорошо видна на примере клиента СИНТО из Ярославля - автофирмы «Светлана, с которой компания работает более 8 лет. Этот кейс показателен не только для автобизнеса. Он отражает типичную ситуацию любой компании, где остановка ИТ означает остановку ключевых процессов.
Во время обычного рабочего дня система мониторинга зафиксировала аномальный скачок нагрузки на процессор основного маршрутизатора. Для сотрудников это еще не было заметно, но телеметрия уже показывала проблему: интернет начал замедляться, локальная сеть работала нестабильно, а дальше мог последовать полный отказ.
💬 «Клиент еще ничего не заметил, а мы уже увидели отклонения в работе оборудования».
— Борис Курацапов, эксперт СИНТО
После сигнала инженерная команда СИНТО уведомила клиента, подготовила подменное оборудование и выехала на объект. Диагностика подтвердила необходимость замены маршрутизатора. Дополнительно была выявлена начинающаяся патология в работе коммутатора — его тоже заменили до отказа.
💬 «Так мы избежали остановки работы салона минимум на целый день».
— Борис Курацапов, эксперт СИНТО
Для бизнеса ценность здесь не в самом факте замены оборудования. Ценность - в том, что продажи, сервис, связь и работа сотрудников не остановились. Именно это и отличает зрелый ИТ-аутсорсинг от аварийной технической помощи.
Из чего на самом деле состоит надежный ИТ-аутсорсинг и что входит в поддержку серверов, сети, резервного копирования и рабочих мест
Одна из типичных ошибок — воспринимать ИТ-аутсорсинг как поддержку компьютеров и выезды по заявкам. В реальности устойчивость бизнеса складывается из десятков взаимосвязанных компонентов. Поэтому для руководителя задача не просто устранять поломки, а поддерживать непрерывность работы компании.
В комплексное сопровождение обычно входят:
➡️ Администрирование Windows Server / Unix / Linux.
➡️ Поддержка, обновления, устранение ошибок, подключение пользователей.
➡️ Сопровождение MS SQL и PostgreSQL.
➡️ Настройка Active Directory, VPN, файловых сервисов, виртуализации;
ежедневное резервное копирование данных и тесты восстановления;
поддержка клиент-банков, криптографии, ЭЦП.
➡️ Обслуживание рабочих станций, оргтехники, МФУ, сканеров.
➡️ Сопровождение локальной сети, Wi‑Fi, роутеров, коммутаторов, точек доступа.
➡️ Профилактика, аудит, модернизация и планирование развития инфраструктуры.
Именно так в СИНТО подходят к ИТ-аутсорсингу: не отдельными задачами, а как к единому контуру, где сервер, сеть, 1С, резервные копии и рабочее место пользователя должны работать как одна система.
💬 «Мы охватываем весь цикл ИТ, начиная от серверной инфраструктуры и заканчивая рабочим столом пользователя».
— Борис Курацапов, эксперт СИНТО
Что лучше: штатный администратор или ИТ-аутсорсинг
Внутренний системный администратор может решать часть ежедневных задач, но редко способен в одиночку закрыть весь спектр компетенций: серверы, сети, информационную безопасность, резервное копирование, 1С, банки, ЭЦП, мониторинг 24/7, отказоустойчивость и подменный фонд оборудования. Поэтому вопрос что лучше: штатный администратор или ИТ-аутсорсинг обычно упирается не только в стоимость, но и в полноту покрытия рисков.
Кроме того, один специалист - это всегда кадровый риск. Бизнес начинает зависеть от отпуска, болезни, увольнения или просто человеческого фактора. В аутсорсинге компания получает не одного человека, а команду инженеров, регламенты, накопленную экспертизу и распределенную ответственность.
На стороне клиента это выглядит очень прагматично: вместо непредсказуемых затрат появляется понятная абонентская модель. По сути это и есть практический ответ на вопрос, как перейти на фиксированный ИТ-бюджет без потери контроля над критичной инфраструктурой.
«Мне бы пришлось увеличить бюджет примерно в 2–3 раза, чтобы закрыть эти потребности своим штатом так же надежно. А здесь я плачу фиксированную сумму. Для нас это не про экономию. Это страховка».
— представитель клиента СИНТО
Это важный тезис: зрелый ИТ-аутсорсинг покупают не ради разовой экономии. Его выбирают ради предсказуемости, устойчивости процессов и защиты выручки.
Что получает бизнес в итоге
Результат проактивного ИТ-аутсорсинга измеряется не количеством заявок, а стабильностью работы компании.
На примере 8-летнего сопровождения клиента СИНТО это выражается в конкретных эффектах:
✔ Ранее незапланированные простои достигали 1-2 дней в месяц.
✔ За последние 3 года - 0 простоев критических систем.
✔ Бюджет на ИТ стал фиксированным и понятным.
✔ Внедрены виртуализация, централизованный мониторинг и резервное копирование.
✔ Руководство перестало тратить время на оперативное управление ИТ.
Именно это и есть имидж зрелого системного интегратора: не просто «обслуживать технику», а брать на себя устойчивость ИТ-инфраструктуры и создавать для клиента спокойную рабочую среду, в которой бизнес занимается своими задачами, а не авариями.
Вывод
Проактивный ИТ-аутсорсинг - это модель, при которой бизнес не ждет, когда «ляжет» 1С, перестанет работать сеть или пропадет связь. Он получает постоянный мониторинг, поддержку серверов и рабочих мест, резервное копирование, обслуживание ЛВС и сетевого оборудования, команду инженеров и понятную стоимость обслуживания.
В СИНТО ИТ-аутсорсинг рассматривают именно так: как сервис непрерывности бизнеса, а не как набор разовых технических работ. Когда инфраструктура находится под контролем, у компании появляются предсказуемые расходы, снижается риск простоев и освобождается управленческое время.
Узнать подробнее об услуге ИТ-аутсорсинг.
Посмотреть реальный кейс клиента автофирмы "Светлана".
Часто задаваемые вопросы
❓ Что лучше: штатный администратор или ИТ-аутсорсинг?
Если компании нужен контроль серверов, сети, 1С, резервного копирования и мониторинга 24/7, одного специалиста часто недостаточно. ИТ-аутсорсинг даёт доступ к команде инженеров, регламентам и распределённой ответственности.
❓ Зачем бизнесу мониторинг 24/7?
Мониторинг 24/7 помогает видеть отклонения в работе серверов, сети, 1С и резервного копирования до того, как они перерастут в простой бизнеса. Это позволяет переходить от аварийного реагирования к плановой профилактике.
❓Что входит в поддержку серверов, сети и критичных ИТ-сервисов?
Обычно это сопровождение серверов и рабочих мест, обслуживание сети, резервное копирование, контроль доступности критичных сервисов, обновления и устранение инфраструктурных сбоев.