Мы используем cookies для корректной работы сайта и подключаем аналитику (Яндекс.Метрика), чтобы понимать, что улучшать
Управление уязвимостями с инженерными исправлениями
Внедряем систему управления уязвимостями на базе MaxPatrol VM, RedCheck или R-Vision VM и выполняем согласованные исправления на серверах и в сети: обновляем ПО, изменяем настройки, закрываем лишний доступ.
✔ Настраиваем приоритеты и контроль сроков, проверяем работу сервисов и повторно сканируем активы – вы видите, какие уязвимости устранены и что еще требует действий.
Цена по запросу
Стоимость зависит от числа активов, выбранных лицензий и объема работ по внедрению и устранению уязвимостей.
От найденной уязвимости до выполненного исправления
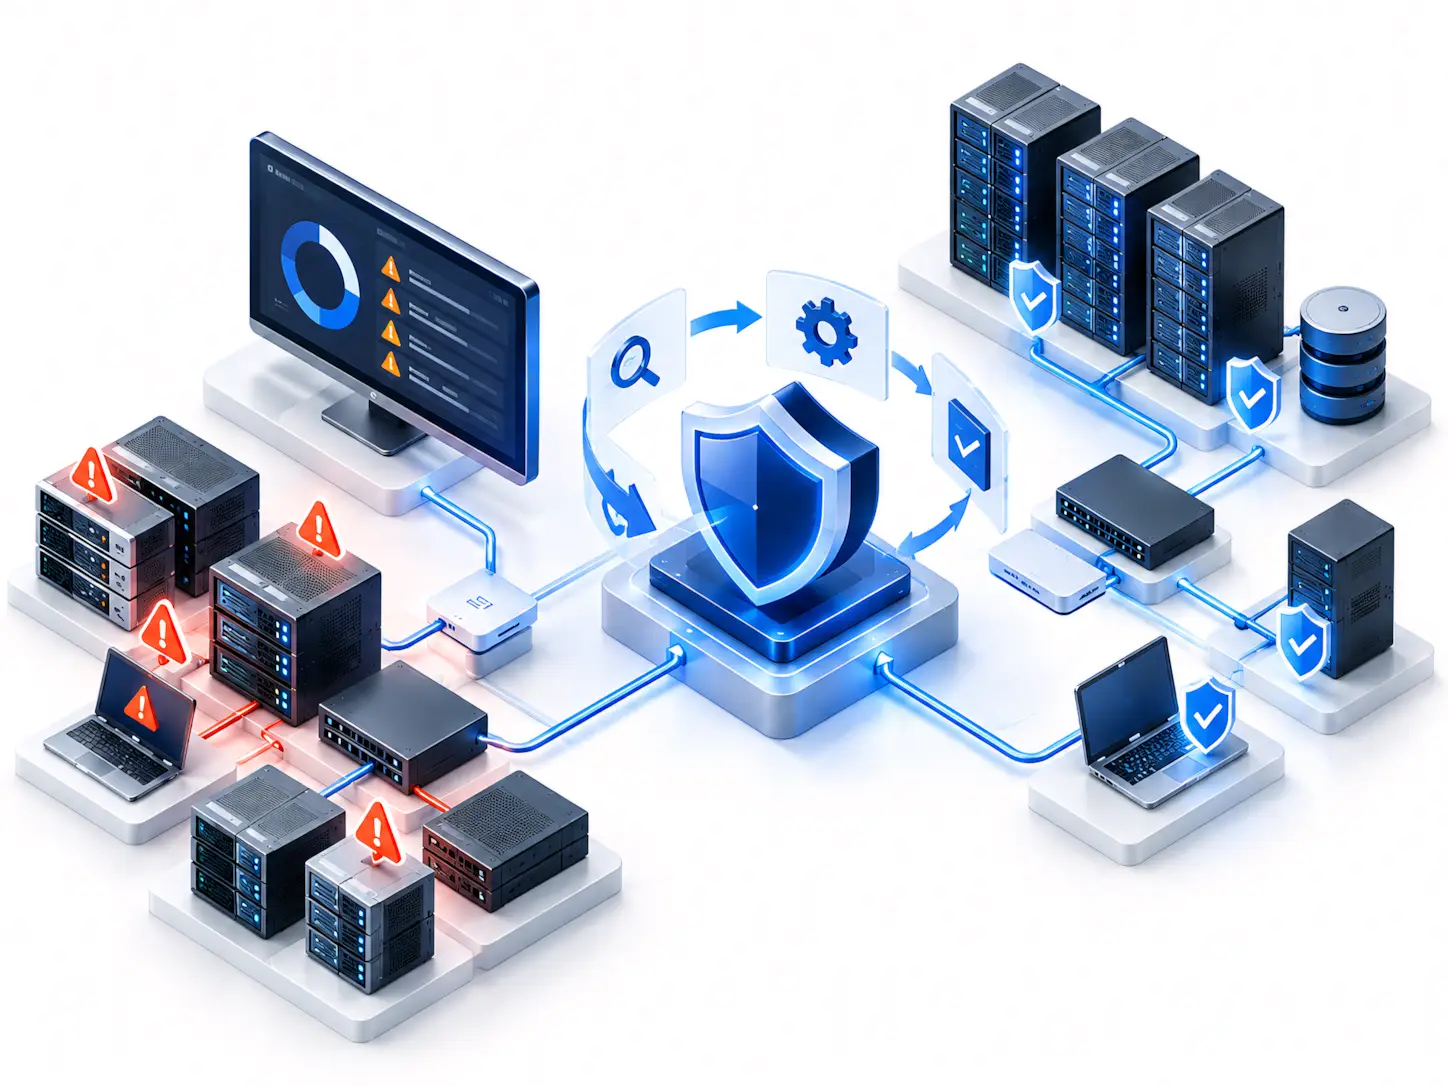
Уязвимый сервер, открытый административный интерфейс или небезопасная настройка требуют конкретного изменения в инфраструктуре. Определяем приоритет с учетом доступности системы для атакующего, возможности эксплуатации и последствий для бизнеса. Затем согласуем и выполняем работы в установленной зоне ответственности.
| Что обнаружили | Что делаем | Как проверяем результат |
|---|---|---|
| Уязвимую версию ПО на сервере | Согласуем окно работ, обновляем ПО и проверяем запуск сервиса | Повторно проверяем сервер и фиксируем результат обновления |
| Лишний доступ к служебному интерфейсу | Меняем правила доступа на сетевом оборудовании или сервере | Проверяем, что доступ ограничен, а нужные подключения работают |
| Уязвимую настройку системы | Корректируем конфигурацию с учетом работы зависимых сервисов | Проверяем настройку и работоспособность системы |
| Уязвимость, которую пока нельзя устранить обновлением | Согласуем компенсирующие меры и дальнейшие действия | Проверяем действие мер и отдельно фиксируем оставшуюся уязвимость |
Для приоритетных задач определяем затронутые активы, ответственных, сроки и способ подтверждения результата. Если исправление требует участия разработчика приложения или поставщика оборудования, учитываем это в плане работ.
Если проверка показывает, что нужно пересмотреть сегментацию сети, правила межсетевого экранирования или удаленный доступ, дополняем проект работами по сетевой безопасности предприятия.
XSpider PRO: проверка небольшой инфраструктуры с устранением уязвимостей
Антивирус установлен, но неизвестно, какие серверы давно не обновлялись, какие административные интерфейсы доступны извне и где сохранились небезопасные настройки? Начать можно с проверки инфраструктуры на базе XSpider PRO и согласованных инженерных исправлений.
XSpider PRO – сканер уязвимостей Positive Technologies для инфраструктур до 500 активов. Настраиваем проверки внешних и внутренних сервисов без учетных данных и с согласованным доступом к системам. Состав проверок определяем по используемым ОС, ПО и доступности сегментов.
Такой проект подходит, если:
- обновления серверов и рабочих станций выполняются нерегулярно;
- учет устройств не отражает фактический состав инфраструктуры;
- нужно проверить серверы бизнес-приложений и удаленный доступ;
- ИТ-команде требуется помощь с анализом находок и выполнением исправлений.
После проверки определяем очередность работ. Согласуем обновления, изменения конфигураций и ограничения сетевого доступа, выполняем их в установленной зоне ответственности. Признаки возможного заражения выделяем отдельно для дальнейшего разбора.
Повторно проверяем затронутые активы и фиксируем подтвержденные исправления, оставшиеся уязвимости и действующие компенсирующие меры.
PT EASM: поиск неучтенных внешних активов
Для управления внешней поверхностью атаки подключаем PT EASM. Находим доступные из интернета ресурсы, проверяем их принадлежность вашей организации и включаем подтвержденные активы в согласованный охват дальнейших работ.
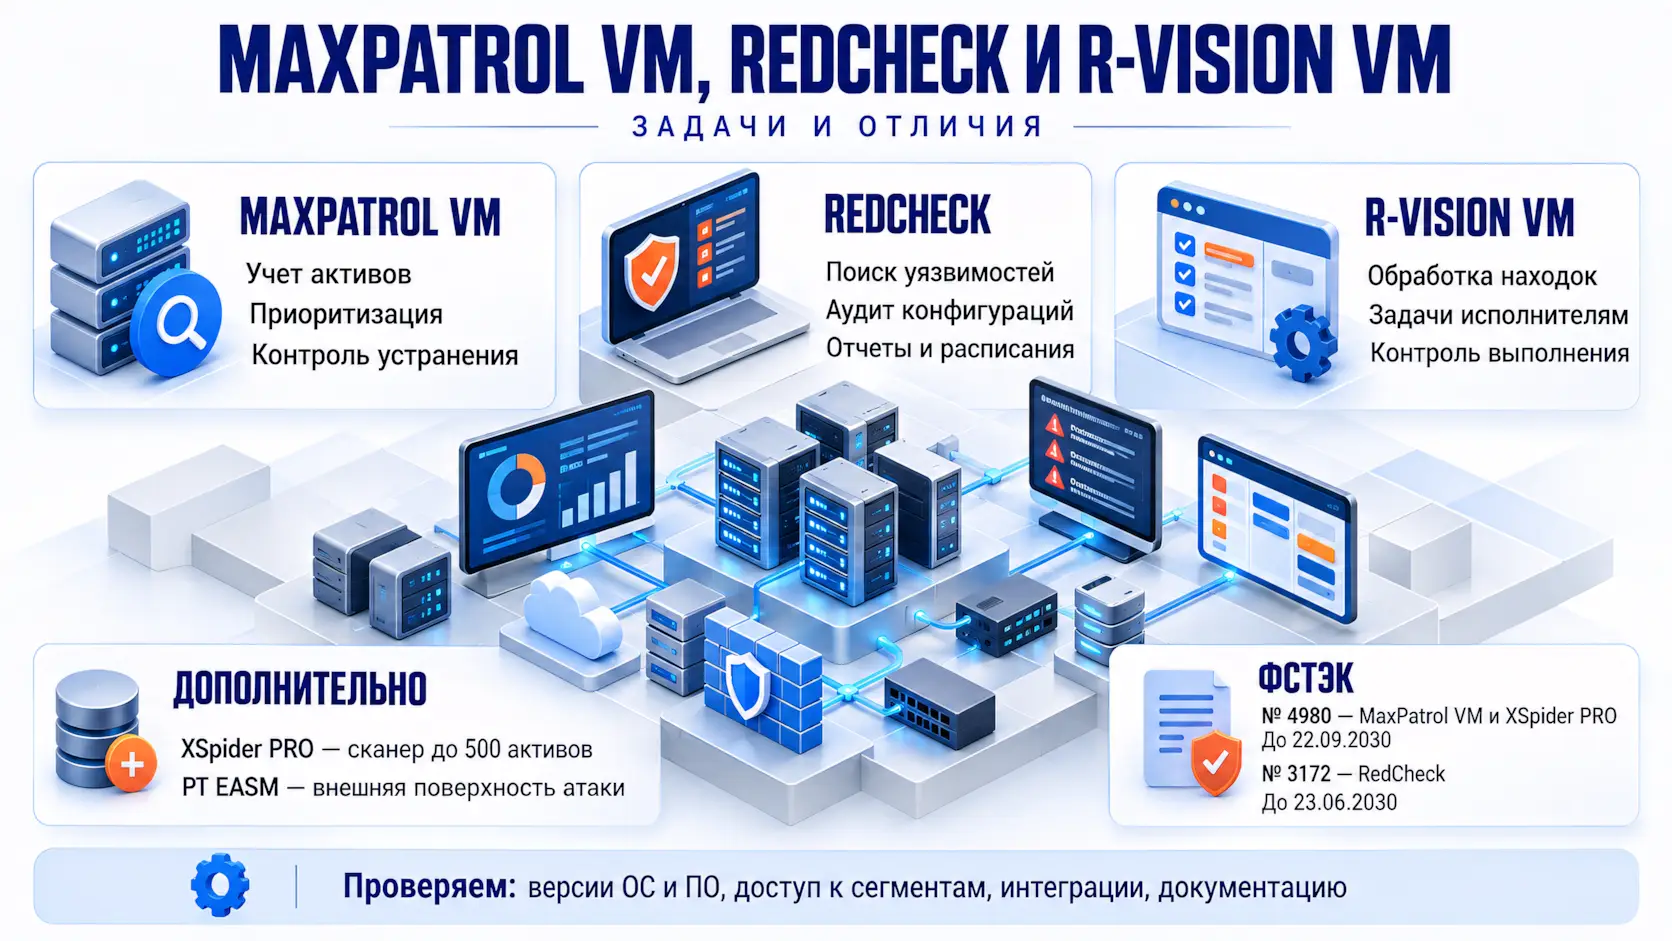
MaxPatrol VM, RedCheck и R-Vision VM: задачи и отличия
Выбор системы управления уязвимостями зависит от состава инфраструктуры, необходимых проверок и порядка взаимодействия ИБ- и ИТ-команд.
| Продукт | На какой задаче строим проект | Что настраиваем |
|---|---|---|
| Positive Technologies MaxPatrol VM | Постоянный учет активов, приоритизация уязвимостей и контроль устранения | Получение данных об инфраструктуре, политики обработки уязвимостей, контроль запланированных и просроченных исправлений, повторные проверки. |
| Средство анализа защищенности RedCheck | Поиск уязвимостей, проверка неустановленных обновлений и аудит настроек безопасности | Расписание сканирования, профили аудита конфигураций и отчеты. Состав проверок определяем с учетом выбранной редакции и поддерживаемых платформ. |
| R-Vision VM | Организация обработки находок и задач на устранение с использованием встроенного и внешних сканеров | Правила приоритизации, передачу задач исполнителям и контроль выполнения. Проверяем необходимые интеграции с вашей CMDB и Service Desk. |
Применимость инструмента проверяем на используемых версиях ОС и ПО, способах получения данных и условиях доступа к сегментам. Если сканер уже установлен, можем начать с его результатов и инженерных исправлений.
Сканеры уязвимостей с сертификатом ФСТЭК
Если для проекта требуется сертифицированный сканер уязвимостей, учитываем сертификат ФСТЭК России, конкретную версию продукта и условия ее применения.
| Продукт | Сертификат ФСТЭК России | Срок действия |
|---|---|---|
| MaxPatrol VM и XSpider PRO | № 4980 | До 22 сентября 2030 года. |
| RedCheck | № 3172 | До 23 июня 2030 года. |
При выборе сертифицированной версии RedCheck, MaxPatrol VM или XSpider PRO проверяем соответствие поставляемого дистрибутива сведениям разработчика, поддерживаемую среду развертывания и комплект документации.
Внедрение и автоматизация управления уязвимостями
Выстраиваем процесс управления уязвимостями: настраиваем регулярные проверки, получение данных об активах, правила приоритизации и подготовку результатов для исполнителей. Для задач на устранение согласуем ответственных, сроки, порядок изменения статусов и повторного контроля.
Автоматизация управления уязвимостями охватывает доступные функции выбранного продукта: расписание сканирования, обработку находок, отчеты и контроль выполнения. Обновления ПО, изменения конфигураций и сетевых правил выполняем в согласованных окнах с учетом работы зависимых систем.
Начать можно с пилота на одном сегменте
Выбираем приоритетный контур – например, серверы важной для бизнеса системы или сервисы, доступные из интернета. Проверяем получение данных выбранным инструментом, анализируем находки и согласуем исправления.
После обновлений и изменений настроек повторно проверяем тот же контур. Сопоставляем результаты: какие находки устранены, какие сохраняются и какие работы необходимо запланировать дальше.
Управление уязвимостями по приказу ФСТЭК № 117
Для ГИС и других информационных систем, подпадающих под приказ ФСТЭК № 117, организуем выявление уязвимостей, оценку критичности, определение приоритетов и контроль устранения.
Пункт 38 предусматривает устранение уязвимостей, которые могут быть использованы нарушителями, либо исключение возможности их использования за счет компенсирующих мер.
| Уровень опасности | Требование к срокам |
|---|---|
| Критический | Не более 24 часов |
| Высокий | Не более 7 календарных дней |
| Средний и низкий | Сроки и порядок устанавливаются внутренним регламентом с учетом особенностей работы ИС |
Эти сроки установлены пунктом 38 приказа.
В проект управления уязвимостями информационных систем включаем порядок назначения исполнителей, передачи задач, контроля сроков и документирования результата. Для компенсирующих мер согласуем проверку достаточности, чтобы подтвердить исключение возможности эксплуатации.
Режим сопровождения, доступ инженеров и порядок экстренных изменений определяем в составе проекта. Остальные меры защиты и порядок подтверждения соответствия согласуем для конкретной ИС.
Сканирование сети на уязвимости и повторная проверка
Согласуем перечень систем, сетевые сегменты, исключения и допустимую нагрузку. Проверка без учетных данных показывает доступные сетевые сервисы и признаки отдельных уязвимостей. Проверка с согласованным доступом помогает уточнить установленное ПО, обновления и настройки. Недоступные для сканирования активы отмечаем в результатах отдельно.
Обновления и изменения конфигурации планируем с учетом зависимостей и рабочего графика сервисов. Перед работами проверяем возможность восстановления, после них – доступность и основные функции системы. Затем повторно сканируем затронутые активы. Если доступ к уязвимому сервису ограничен компенсирующей мерой, отдельно фиксируем ее действие и состояние самой уязвимости.
XSpider PRO отдельно или в составе стартового пакета PT
Если требуется одновременно запустить проверку уязвимостей и усилить базовую защиту инфраструктуры, рассчитаем стартовый пакет Positive Technologies.
| Продукт в составе пакета | Назначение |
|---|---|
| XSpider PRO | Поиск уязвимостей и рекомендации по исправлению |
| MaxPatrol Endpoint Security | Защита рабочих станций и серверов от вредоносного ПО |
| PT Email Gateway | Фильтрация почтового трафика, защита от спама, фишинга и вредоносных вложений |
| PT NGFW | Межсетевое экранирование и контроль сетевого доступа |
Пакет поставляется с лицензией на один год с возможностью продления. Продукты развертываются локально в вашей инфраструктуре.
Перед внедрением учитываем действующие средства защиты, почтовую платформу, сетевую схему и используемые приложения. Согласуем порядок подключения и проверяем работу затронутых сервисов.
Стоимость лицензий пакета и инженерных работ рассчитываем отдельно. В состав работ включаем согласованные настройки, анализ результатов сканирования, исправления и повторную проверку.
Стоимость лицензий и внедрения
Можно купить MaxPatrol VM, RedCheck, R-Vision VM или XSpider PRO отдельно либо заказать проект с внедрением, инженерными исправлениями и сопровождением.
Для расчета стоимости лицензии уточняем охват инфраструктуры и необходимый состав поставки.
| Продукт | Что нужно для расчета |
|---|---|
| Лицензии MaxPatrol VM | Число и состав активов, требования к развертыванию, необходимая конфигурация и поддержка |
| Лицензии RedCheck | Редакция, объем лицензирования, срок лицензии и дополнительные модули. Условия лицензирования различаются между редакциями |
| Лицензии R-Vision VM | Состав активов, необходимые функции сканирования и интеграции, конфигурация поставки |
| Лицензии XSpider PRO | Охват проверки, выбранная лицензия и требования к поставке |
Стоимость работ рассчитываем отдельно:
- Внедрение – развертывание, подключение активов, настройка проверок и порядка обработки находок.
- Инженерные исправления – обновления ПО, изменения конфигураций и сетевых правил по согласованному перечню.
- Сопровождение – регулярные проверки, анализ новых находок и организация дальнейших исправлений.
Для предварительного расчета сообщите число серверов и сетевых устройств, используемые ОС, наличие внешних сервисов и действующего сканера. Укажите, требуется ли сертифицированная версия и организация процесса по приказу № 117.
Где применяем управление уязвимостями
Перед проверкой определяем критичные системы, допустимую нагрузку и порядок изменений с учетом ваших рабочих процессов.
Государственные учреждения и операторы ГИС
Проверяем согласованный перечень серверов, рабочих станций и сетевых устройств. Организуем обработку находок с учетом применимых требований приказа № 117: определение критичности, назначение исполнителей, контроль сроков и документирование результата.
Промышленность и объекты КИИ
Проверяем серверы ERP и MES, удаленный доступ подрядчиков и узлы обмена между корпоративной и производственной сетями. Способ проверки технологического сегмента согласуем отдельно с учетом допустимого воздействия на оборудование.
Для значимых объектов КИИ учитываем профильные требования безопасности. Применимость приказа № 117 определяем для конкретной информационной системы.
Ритейл и электронная коммерция
Проверяем серверы интернет-магазина, интеграции со складом и учетной системой, доступ администраторов. Устраняем уязвимости серверного ПО и закрываем лишние точки доступа. После изменений вместе с вашей ИТ-командой проверяем оформление заказа и обмен данными.
Логистика и дистрибуция
Проверяем серверы WMS и TMS, удаленный доступ к складам и соединения между филиалами. Обновления и изменения сетевых правил проводим по согласованному графику, затем проверяем доступность складских систем и передачу данных.
Финансовые организации
Проверяем доступные извне сервисы, серверы внутренних приложений и административный доступ. Изменения проводим в установленном у вас порядке согласования, после чего проверяем затронутые сервисы и интеграции.
Медицинские организации
Проверяем серверы медицинской информационной системы, сервисы записи и доступ филиалов. Обновляем ПО и ограничиваем избыточный административный доступ. Для систем, связанных с медицинским оборудованием, отдельно согласуем способ проверки и порядок изменений.
Частые вопросы
Можно купить XSpider PRO отдельно или обязательно приобретать весь пакет?
XSpider PRO можно приобрести отдельно. Стартовый пакет PT – дополнительный вариант поставки для одновременного подключения сканера, защиты конечных устройств, почтового шлюза и межсетевого экрана. Стоимость лицензий и необходимых работ рассчитываем отдельно.
Сканер уже есть. Можно заказать только устранение уязвимостей?
Да. Изучим результаты, уточним охват и согласуем изменения на серверах и в сети. После работ проверим затронутые активы повторно.
Проверки и обновления остановят рабочие сервисы?
Параметры сканирования и время изменений согласуем заранее. Некоторые обновления требуют перезапуска – для таких работ предусматриваем окно, порядок восстановления и проверку сервиса после изменений.
Рассчитать управление уязвимостями для вашей инфраструктуры
Укажите состав инфраструктуры и вашу задачу: внедрить сканер, организовать постоянный контроль или устранить уже найденные уязвимости. Рассчитаем лицензии и инженерные работы отдельно, согласуем охват проверок и порядок изменений.