Мы используем cookies для корректной работы сайта и подключаем аналитику (Яндекс.Метрика), чтобы понимать, что улучшать
Защита объектов КИИ на базе решений «Газинформсервис»
Подбираем лицензии и внедряем решения «Газинформсервис» для защиты критической информационной инфраструктуры.
✔ Настраиваем контроль конфигураций, доступ администраторов и защиту рабочих станций и серверов.
✔ Автоматизируем управление учетными записями, подключаем проверки безопасности 1С и SAP.
✔ Согласуем продукты, объем работ и критерии приемки. Лицензии, внедрение и сопровождение рассчитываем отдельно.
Цена по запросу
Стоимость зависит от выбранных продуктов и модулей, количества контролируемых объектов, площадок, интеграций и необходимых инженерных работ.
Решения для защиты объектов критической инфраструктуры
| Ваша задача | Решение | Что включаем в проект |
|---|---|---|
| Контролировать конфигурации и изменения | Efros DefOps | Сбор и сравнение конфигураций, проверки настроек, анализ топологии и сетевой связности |
| Проверять правила межсетевых экранов | Efros DefOps FA / CM | Поиск избыточных разрешений, анализ правил и настройку согласования изменений |
| Централизовать сетевой доступ | Efros DefOps NAC | Аутентификацию, авторизацию, политики допуска устройств и учет действий администраторов |
| Защитить рабочие станции и серверы от НСД | Блокхост-Сеть 4 | Политики доступа, контроль носителей, управление двухфакторной аутентификацией |
| Контролировать загрузку устройств | SafeNode System Loader | Доверенную загрузку, предзагрузочную аутентификацию и контроль целостности на совместимых платформах |
| Управлять учетными записями и полномочиями | Ankey IDM | Интеграции с кадровыми источниками и информационными системами, ролевую модель и согласование доступа |
| Проверять безопасность 1С и SAP | SafeERP | Подбор функциональности для анализа кода, настроек платформ и безопасности приложений |
| Изолировать работу с интернет-ресурсами | Ankey RBI | Браузерную изоляцию, политики работы пользователей и необходимые интеграции |
Применимость продуктов к конкретному объекту КИИ определяем по требованиям объекта, поддерживаемым функциям и документам на выбранную поставку.
Можно заказать лицензии, внедрение уже приобретенного ПО, расширение действующей системы или пилот на выбранном участке инфраструктуры.

Efros DefOps: защита сетевой инфраструктуры и контроль конфигураций
Внедряем Efros Defence Operations для безопасного управления ИТ-инфраструктурой. Подключаем контролируемые объекты, настраиваем сбор конфигураций, обнаружение изменений, проверки целостности и анализ сетевого доступа.
Модули выбираем по задачам проекта и поддержке используемого оборудования и ПО.
| Модуль | Для каких задач используем |
|---|---|
| Network Assurance – NA | Сбор и сравнение конфигураций сетевого оборудования, анализ топологии и маршрутов прохождения трафика |
| Firewall Assurance / Change Manager – FA / CM | Анализ правил межсетевых экранов, выявление избыточных разрешений и согласование изменений доступа |
| Integrity Check Compliance – ICC | Контроль целостности файлов и конфигураций ОС, сред виртуализации и поддерживаемого прикладного ПО |
| Vulnerability Control – VC | Анализ уязвимостей и возможных путей атаки с учетом сетевой доступности |
| Network Access Control – NAC | Централизованный контроль доступа пользователей, устройств и администраторов |
| Secure DNS – SDNS | Анализ DNS-трафика, выявление туннелей и признаков скрытой передачи данных через DNS |
Определяем эталонные настройки, правила уведомлений и порядок обработки обнаруженных изменений. Для сетевых правил согласуем ответственных и процесс внесения корректировок.
Efros DefOps NAC: доступ администраторов и подключение устройств
Настраиваем централизованную аутентификацию и авторизацию по TACACS+ и RADIUS, подключаем поддерживаемые службы каталогов. Определяем, кто может подключаться к сетевому оборудованию и какие действия разрешены.
В зависимости от инфраструктуры включаем:
- регистрацию подключений и команд администраторов;
- аутентификацию пользователей и устройств поддерживаемыми способами;
- контроль доступа по 802.1X;
- проверку состояния оконечных устройств с использованием EDO-агента;
- правила допуска к корпоративным ресурсам.
Поддержку командного учета, методов аутентификации и изменения параметров сетевых сессий проверяем для конкретных моделей, прошивок и протоколов оборудования.
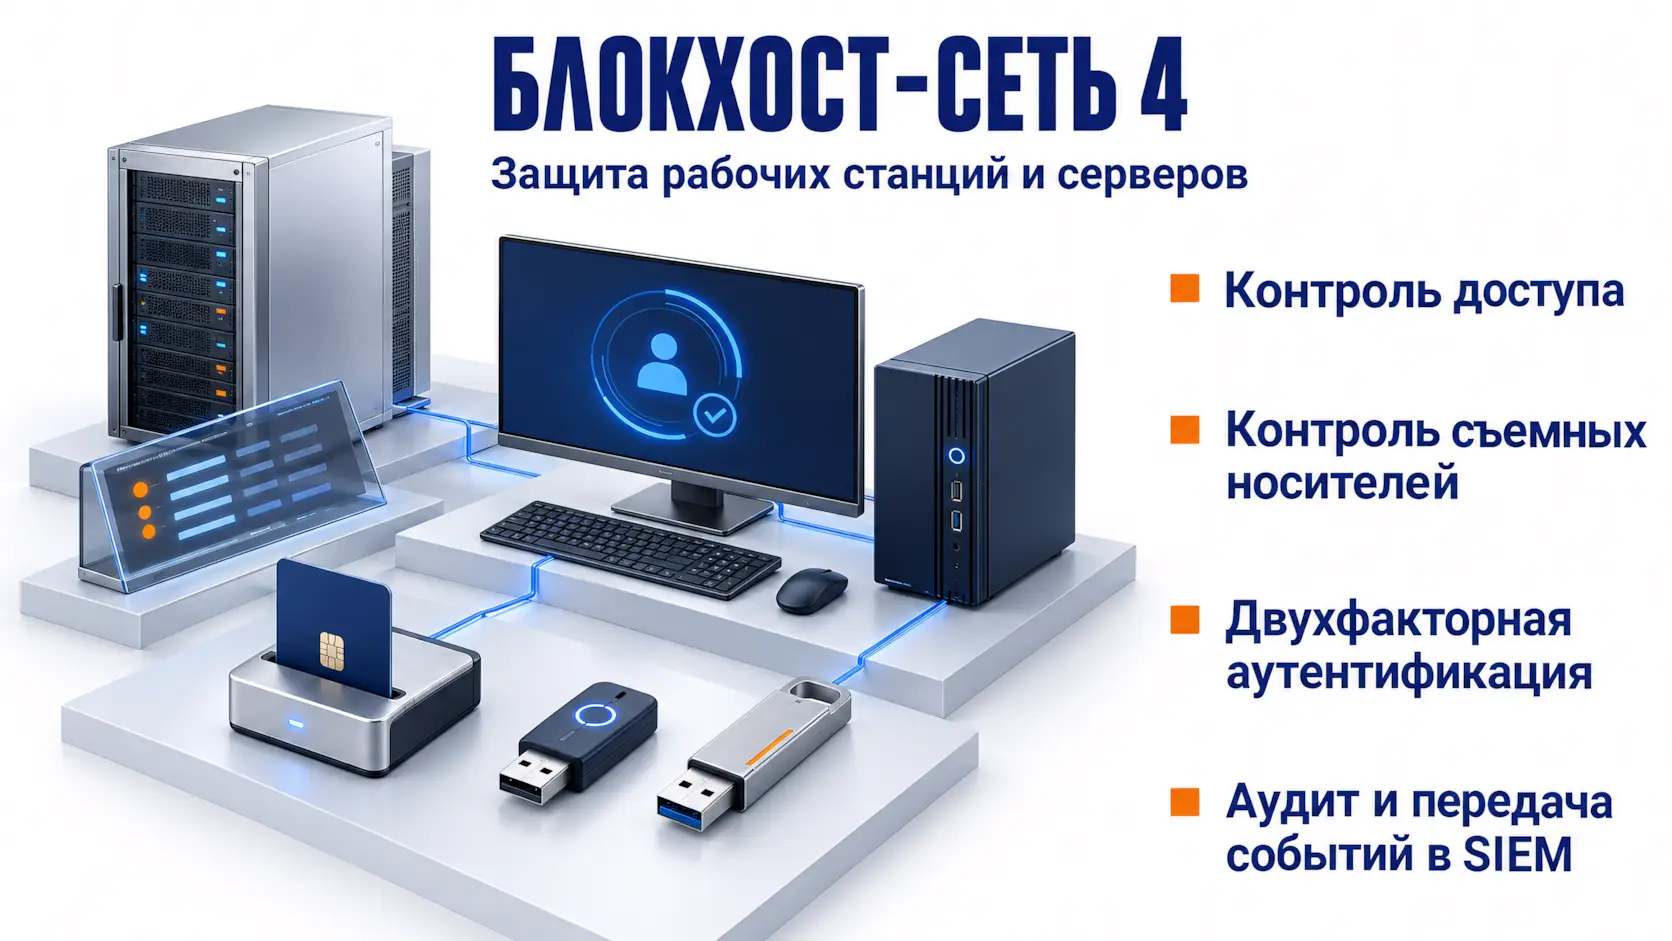
Блокхост-Сеть 4: защита рабочих станций и серверов
Подбираем и внедряем «Блокхост-Сеть 4» для защиты от несанкционированного доступа, контроля съемных носителей и управления двухфакторной аутентификацией.
В состав работ могут входить:
- централизованное развертывание компонентов и настройка политик;
- ограничение подключения носителей и вывода информации;
- настройка разрешенного запуска программ;
- управление токенами, смарт-картами и средствами аутентификации;
- контроль целостности;
- сбор событий аудита и передача в SIEM.
Согласуем правила для групп пользователей и устройств, исключения для рабочих задач и порядок предоставления временного доступа.
Состав функций для Windows и Linux проверяем отдельно по версии продукта и применяемым компонентам. Для проектов с требованиями к сертификации дополнительно подтверждаем статус и область применения выбранного исполнения.
SafeNode System Loader: доверенная загрузка
Подбираем SafeNode System Loader для защиты рабочих станций и серверов до запуска операционной системы. Средство встраивается в UEFI и позволяет контролировать загрузку, выполнять предзагрузочную аутентификацию и проверять целостность настроенных объектов.
Перед включением в проект проверяем совместимость с аппаратной платформой, UEFI и требованиями к исполнению средства защиты. Согласуем:
- разрешенные способы загрузки;
- использование персональных идентификаторов;
- объекты контроля целостности;
- действия при обнаружении нарушений;
- порядок восстановления административного доступа.
При совместном использовании с «Блокхост-Сеть 4» предусматриваем централизованное управление и сбор событий в поддерживаемой конфигурации.
Ankey IDM: управление учетными записями и правами доступа
Внедряем Ankey IDM для автоматизации предоставления, изменения и блокировки доступа в подключенных информационных системах.
Связываем процессы управления учетными записями с кадровыми событиями и согласованными заявками. Настраиваем:
- подключение кадровых источников и целевых систем;
- предоставление прав по должности и роли;
- согласование дополнительного доступа;
- изменение полномочий при переводе сотрудника;
- блокировку учетных записей по установленным основаниям;
- проверку избыточных прав и конфликтующих полномочий;
- периодический пересмотр доступа.
На пилоте проверяем выбранные сценарии приема, перевода и увольнения сотрудников, работу интеграций и обработку ошибок.
SafeERP: безопасность 1С и SAP
Подбираем функциональность SafeERP для анализа программного кода, настроек платформ и безопасности приложений.
| Направление проверки | Возможности SafeERP |
|---|---|
| Безопасность SAP | Контроль конфигураций и целостности объектов, статический анализ программного кода ABAP |
| Анализ кода 1С | Поиск уязвимостей и небезопасных конструкций в коде, настройка сценариев проверки |
| Настройки платформ и безопасность приложений | Проверка настроек 1С, динамический анализ поддерживаемых приложений и сервисов |
Возможности распределены между SafeERP Security Suite и функциональными частями Extension Module. Состав компонентов и лицензий определяем по используемым платформам и необходимым проверкам.
Подключаем системы, определяем охват и расписание проверок, настраиваем отчеты и порядок обработки находок. При необходимости включаем проверки в процесс разработки и выпуска изменений.
Активные проверки с попытками эксплуатации уязвимостей проводим по отдельно согласованной программе. Работы по исправлению найденных проблем согласуем с администраторами и разработчиками соответствующих приложений.
Ankey RBI: изоляция браузера при работе в интернете
Внедряем Ankey RBI для работы с веб-ресурсами через браузер, запущенный в изолированном серверном окружении. На рабочее место передается отображение веб-страниц.
Настраиваем доступ пользователей, политики браузера, взаимодействие со службами каталогов и передачу событий безопасности. Антивирусную проверку файлов предусматриваем через интеграцию с Kaspersky Scan Engine при включении соответствующих компонентов в проект. Другие интеграции согласуем по возможностям выбранной версии.
При подборе учитываем количество одновременных сессий, используемые веб-сервисы, обмен файлами, работу периферии и требования к отказоустойчивости.
Защита АСУ ТП и промышленных сетей
Для задач защиты АСУ ТП подбираем средства контроля конфигураций и целостности серверов, поддерживаемых SCADA-систем и сетевого оборудования технологического сегмента.
Перед подключением проверяем совместимость с конкретными версиями ПО и оборудования. Согласуем объекты контроля, способы сбора данных, допустимую нагрузку, уведомления и порядок действий при обнаружении изменений.
Если проект требует изменения сегментации, правил межсетевого экранирования или удаленного доступа подрядчиков, включаем работы по сетевой безопасности предприятия.
Как проходит внедрение решений «Газинформсервис»
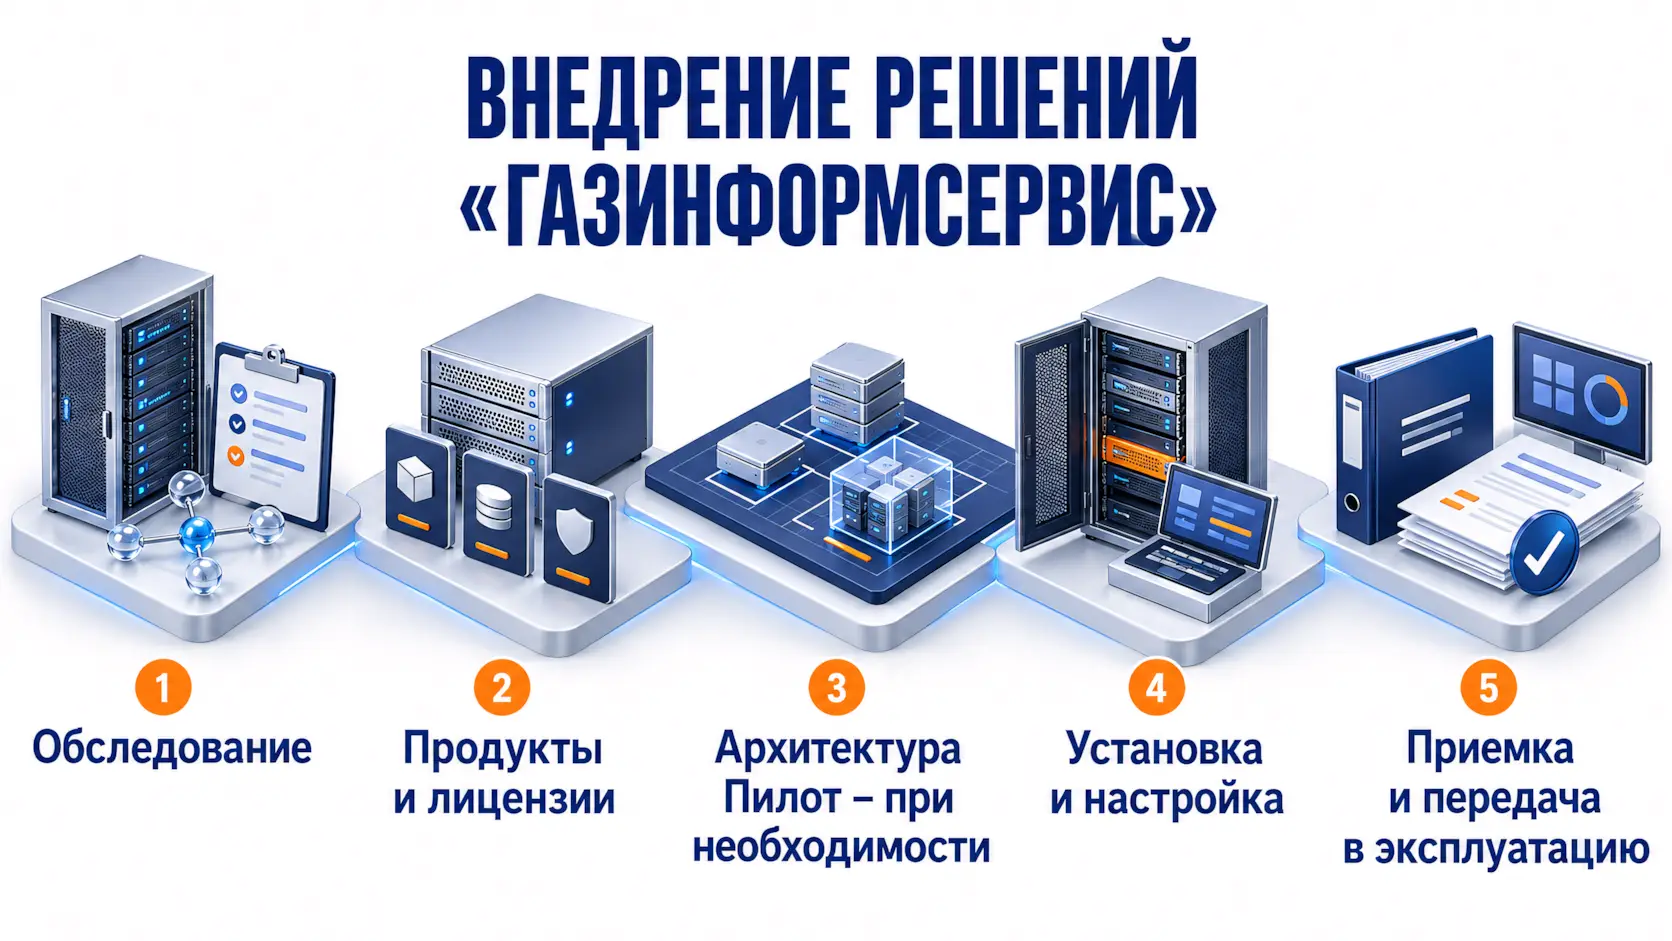
1. Обследуем инфраструктуру и определяем задачи
Изучаем оборудование и ПО, сетевые связи, административный доступ и действующие средства защиты. Уточняем границы объекта, его назначение и категорию значимости при ее наличии.
Определяем, какие меры защиты КИИ должны реализовывать выбранные продукты в согласованном контуре. Для значимых объектов учитываем применимые требования приказа ФСТЭК России № 239.
2. Подбираем продукты, компоненты и лицензии
Проверяем поддержку моделей оборудования, прошивок, ОС и приложений. Рассчитываем серверные ресурсы, хранение журналов, необходимые подключения и интеграции.
Для поставок с требованиями к сертификации проверяем версию и исполнение продукта, статус сертификата, область применения и условия эксплуатации по актуальным документам.
3. Согласуем архитектуру и при необходимости проводим пилот
Определяем размещение компонентов, резервирование, способы подключения и порядок изменений. Для пилота фиксируем охват, допустимое воздействие и критерии приемки.
4. Разворачиваем и настраиваем систему
Устанавливаем компоненты, подключаем объекты, настраиваем политики и интеграции. Изменения доступа и конфигураций выполняем по согласованному графику с проверкой работы затронутых сервисов.
5. Проверяем результат и передаем в эксплуатацию
Проводим приемочные проверки, устраняем замечания в согласованном объеме и фиксируем выполненные настройки.
Передаем предусмотренную проектом документацию: описание развертывания, политики, результаты проверок и инструкции по эксплуатации. Обучаем администраторов работе с внедренными функциями.
Что проверяем на пилоте и при приемке
Программу формируем под выбранные продукты и задачи. До начала испытаний согласуем ожидаемый результат каждого сценария.
| Сценарий | Что подтверждаем |
|---|---|
| Изменение конфигурации | Изменение обнаружено, доступно сравнение версий и сформировано предусмотренное уведомление |
| Доступ администратора с ограниченной ролью | Разрешенные действия выполняются, запрещенные отклоняются, события регистрируются |
| Подключение съемного носителя | Применяется согласованная политика доступа |
| Изменение статуса сотрудника | Настроенный процесс изменяет или блокирует доступ в подключенных системах |
| Передача события в SIEM | Событие поступает с необходимыми полями |
Фиксируем результаты, ограничения совместимости и необходимые доработки. На этой основе согласуем дальнейшее развертывание и порядок эксплуатации.
Стоимость лицензий и внедрения «Газинформсервис»
Рассчитываем предложение по выбранным продуктам и фактическому охвату инфраструктуры.
| Часть проекта | Что влияет на стоимость |
|---|---|
| Лицензии | Продукты, компоненты, редакции и количество лицензируемых объектов, пользователей или подключений |
| Серверная инфраструктура | Нагрузка, срок хранения данных, размещение компонентов и отказоустойчивость |
| Внедрение | Количество площадок, типов оборудования, политик и подключаемых систем |
| Интеграции | Службы каталогов, кадровые источники, SIEM и другие системы |
| Сопровождение | Состав технической поддержки, обновлений и работ по развитию системы |
Единицы лицензирования и состав поставки уточняем по условиям выбранного продукта.
В коммерческом предложении отдельно указываем лицензии, оборудование при необходимости, инженерные работы и сопровождение. Фиксируем состав поставки, сроки этапов и порядок приемки.
Частые вопросы
1. Можно купить лицензии без внедрения?
Да. Подберем продукты, компоненты и состав лицензий под необходимый охват. Условия обновлений и технической поддержки отразим в предложении.
2. Можно заказать внедрение уже приобретенного ПО?
Да. Проверим состав лицензий, версии и состояние развертывания. Согласуем настройку, интеграции, обучение и проверку результата.
3. Что делать, если уже используются Efros ACS или Config Inspector?
Обследуем установленную систему и определим состав перехода на Efros DefOps. Проверим используемые функции, оборудование, политики и интеграции, затем согласуем этапы переключения.
Вендор сообщил о прекращении новых поставок Efros ACS и Config Inspector с 1 августа 2024 года. Условия перехода и дальнейшей поддержки уточняем для установленной версии и действующих договоров.
4. Подойдут ли решения для значимого объекта КИИ?
Применимость определяем для конкретного объекта, версии и исполнения продукта. Учитываем категорию значимости, актуальные угрозы, необходимые функции защиты и требования к подтверждению соответствия.
В проекте фиксируем, какие меры реализуются выбранными средствами и как проверяется результат. Необходимые документы на сертифицированную поставку проверяем до ее согласования.
5. Можно сохранить действующие средства защиты?
Да, если их функции и условия применения подходят для проекта. При обследовании определяем, какие компоненты сохраняем, какие перенастраиваем и где требуются дополнительные продукты.
6. Потребуется ли останавливать рабочие системы?
Порядок подключения и изменений определяем при проектировании. Работы, влияющие на доступность сервисов, выполняем в согласованные окна. Заранее предусматриваем проверку работоспособности и порядок возврата к прежним настройкам, где это технически возможно.
7. От чего зависят сроки внедрения?
От количества площадок и систем, выбранных компонентов, готовности инфраструктуры и сложности интеграций. В предложении указываем этапы, необходимые исходные данные и зависимости от работ вашей ИТ-команды.
Рассчитать поставку и внедрение
Сообщите, какую задачу необходимо решить и что уже используется в инфраструктуре. Для расчета помогут:
- названия выбранных продуктов или описание задачи;
- примерное количество устройств, пользователей и площадок;
- основные ОС, сетевое оборудование и информационные системы;
- перечень необходимых интеграций.
Подготовим состав лицензий и работ, определим необходимые проверки совместимости и предложим порядок внедрения. При наличии технического задания или перечня оборудования приложите их к обращению.
Для организации регулярного поиска и устранения уязвимостей предусмотрено отдельное решение по управлению уязвимостями.