Мы используем cookies для корректной работы сайта и подключаем аналитику (Яндекс.Метрика), чтобы понимать, что улучшать
Как локализовать кибератаку и сократить простой бизнеса
Локализация кибератаки – ограничение доступа, через который инцидент может распространиться. В зависимости от ситуации ИБ-команда изолирует устройство, ограничивает вход учетной записи или блокирует отдельные соединения. Результат проверяют по двум признакам – выбранное ограничение действует, а сотрудники могут выполнить операцию, которую важно сохранить.
Представим производственную площадку. В конце смены защита сообщает о подозрительной активности на компьютере мастера. С него доступны файлы подразделения и система сменных заданий. Следующая смена скоро приступит к работе. Дежурному нужно выяснить, затронут ли общий сервис, выбрать меру и проверить, что другой мастер сможет открыть задание.
Что делать после первого сигнала
По сигналу с рабочего места начинают проверку масштаба инцидента. Для решения нужны четыре ответа.
- Что и когда произошло? Уточните, какое действие зафиксировала защита, когда оно произошло и когда поступило уведомление. Запишите источник события и идентификатор срабатывания. Это поможет сопоставить его с данными из других систем.
- На каком устройстве и под какой учетной записью? Сверьте идентификатор устройства, площадку, учетную запись и время последней связи со средством защиты. В компании с филиалами одного имени компьютера может быть недостаточно для идентификации.
- Есть ли связанные события за пределами устройства? Проверьте доступные журналы входов, общих ресурсов и сетевого оборудования. Например, если под той же учетной записью открыта сессия на другом компьютере, ее нужно оценить отдельно.
- Что зависит от затронутого ресурса? Для компьютера мастера это может быть возможность открыть сменное задание. Для общего сервера последствия шире – его используют несколько цехов. Уточните у владельца сервиса, какие подключения обязательны для работы и какую операцию он сможет проверить после ограничения.
Пример сопоставления событий. Защита рабочей станции показывает имя компьютера и учетную запись. Журнал VPN показывает время и адрес подключения. Если в журнале VPN есть идентификатор сеанса, дополнительные данные системы удаленного доступа могут связать сеанс с конкретной учетной записью. Полезный результат настройки журналов – аналитик может подтвердить эту связь по своим источникам.
Если признаки продолжающейся опасной активности подтверждены, дежурный применяет предусмотренную планом срочную меру. Проверку связанных устройств и учетных записей продолжают параллельно.
Как выбрать меру локализации
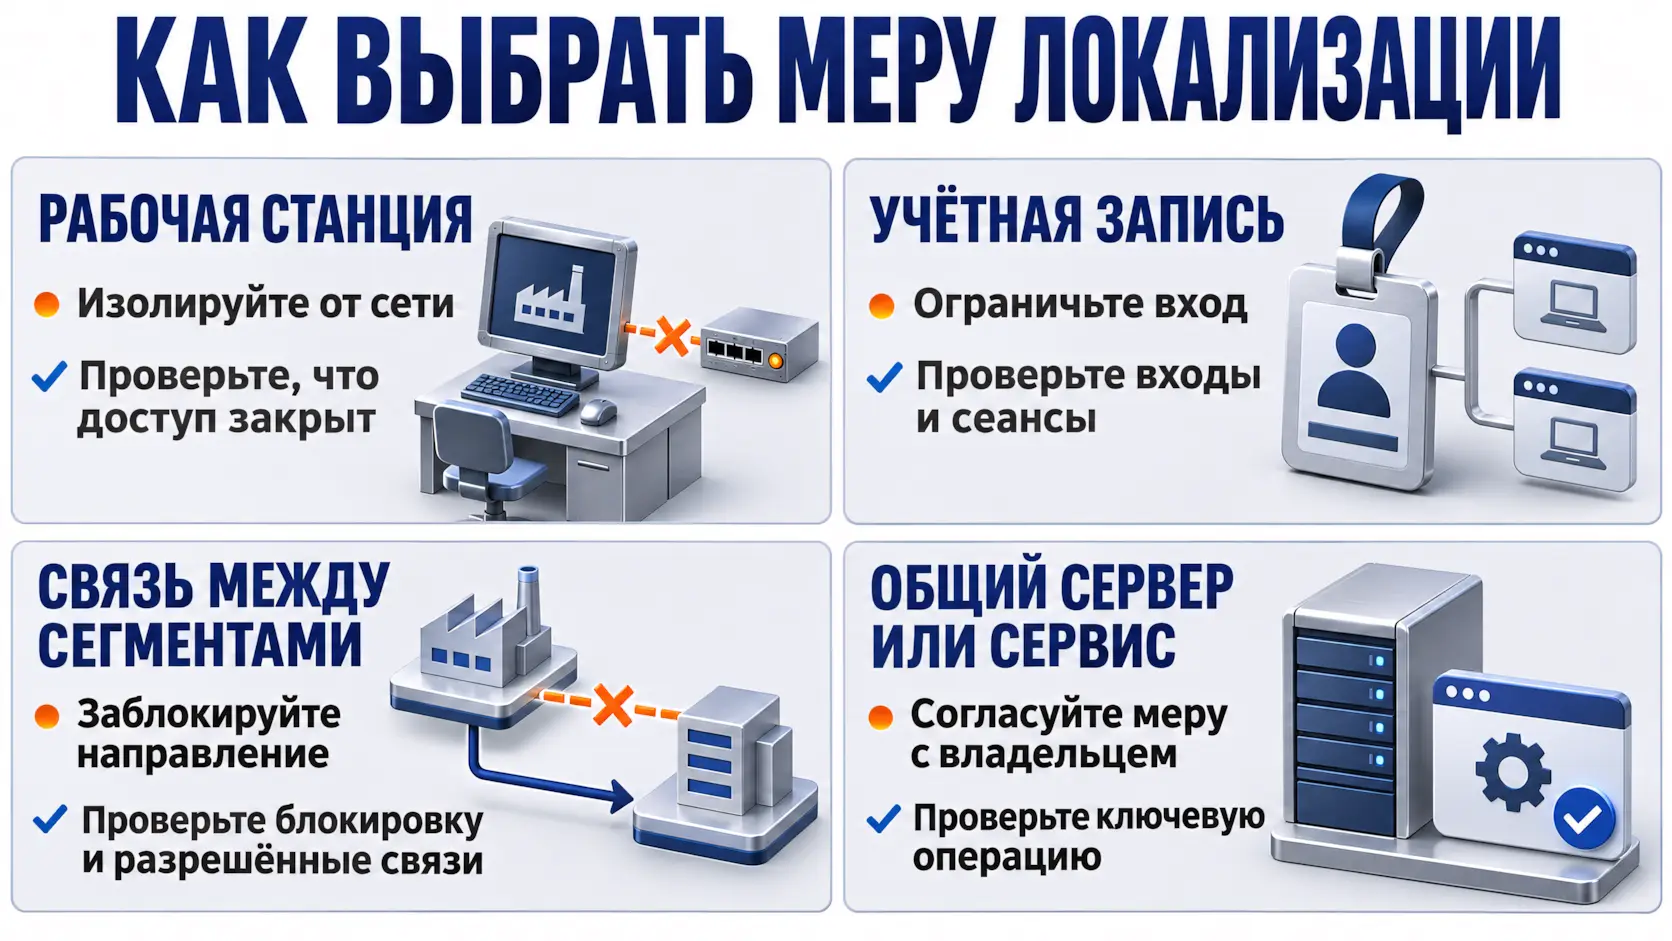
Выбирайте меру по тому, какой доступ нужно ограничить. Изоляция рабочей станции действует на ее сетевые соединения. Если признаки инцидента указывают и на учетную запись, потребуется проверить ее сеансы, включая подключения с других устройств.
| Что затронуто | Какую меру рассмотреть | Как проверить эффект |
|---|---|---|
| Рабочая станция | Применить сетевую изоляцию, если действие поддерживается средством защиты на этом устройстве. Учесть исключения, которые нужны для управления. | Подтвердить выполнение команды и проверить, что станция потеряла доступ к выбранному ресурсу. |
| Учетная запись сотрудника или подрядчика | Ограничить вход через систему управления доступом. Если платформа позволяет, завершить связанные активные сеансы. | Проверить состояние новых входов и уже открытых подключений по данным системы доступа. |
| Связь между двумя сегментами | Ограничить выбранное направление на межсетевом экране, через который проходит трафик. | Подтвердить блокировку этого направления и доступность разрешенных соединений, необходимых для работы сервиса. |
| Общий сервер или сервис | Вместе с владельцем определить, достаточно ли ограничить отдельные подключения или нужна изоляция сервера. | Зафиксировать, какие подразделения затронуты, и проверить операцию, на которой скажется ограничение. |
Если рабочая станция потеряла связь с консолью, проверьте время последнего контакта и статус команды. На этот случай в плане предусматривают согласованную сетевую меру либо действие сотрудника на площадке. Для филиала важно заранее проверить, что у ответственного есть доступ и полномочия выполнить эту меру.
При работе с общим сервисом полезна схема зависимостей. Например, сервер сменных заданий принимает подключения из двух цехов, а обслуживание ведется через отдельный сегмент. Такая схема помогает определить, доступ из какого сегмента нужно ограничить и откуда проверить выдачу заданий. Это одна из задач сетевой безопасности предприятия.
Как понять, что локализация сработала
Проверьте технический результат, события после ограничения и работу подразделения.
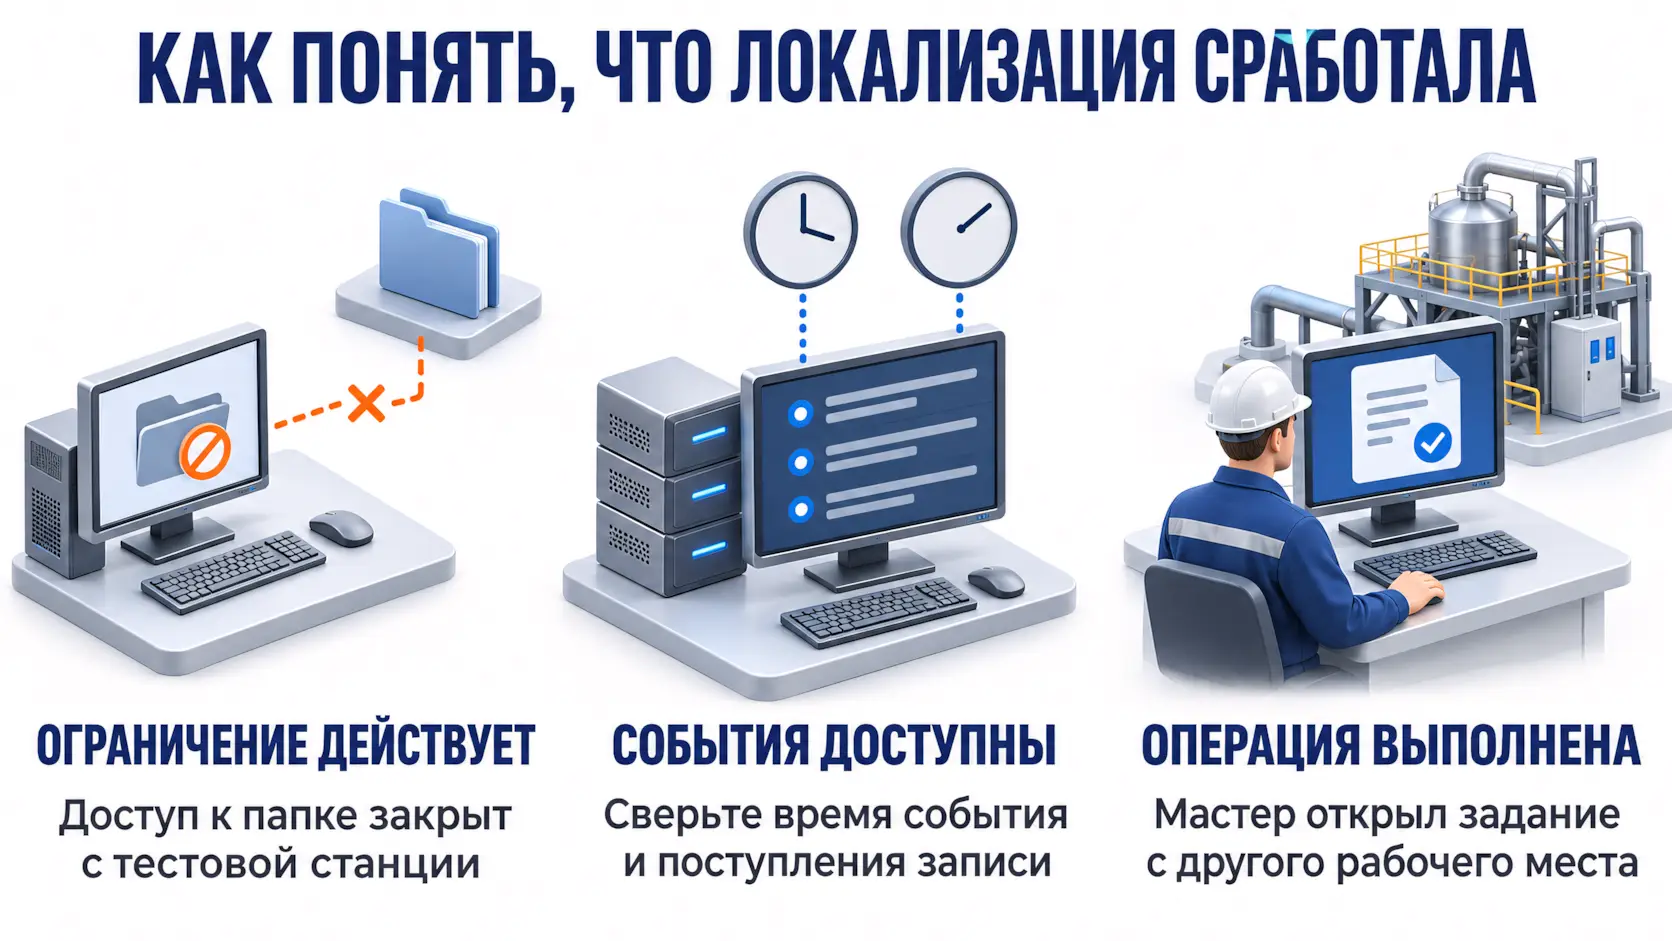
✔ Ограничение применено. Уполномоченный специалист подтверждает статус действия и проверяет его эффект. Для станции это ограничение доступа к выбранному ресурсу, для учетной записи – состояние входов и сеансов, для межсетевого экрана – действие правила на нужном направлении.
✔ Данные для наблюдения доступны. Уточните, какие источники продолжают передавать события. Если после изоляции в консоли появилось новое предупреждение, сравните время самого события и время поступления записи. Событие, возникшее после подтвержденного ограничения, требует повторной оценки масштаба.
✔ Сотрудник выполнил контрольную операцию. Мастер с согласованного рабочего места открыл сменное задание. Для склада контрольной операцией может быть оформление отгрузки, для бухгалтерии – формирование платежного реестра. Результат подтверждает владелец процесса или назначенный сотрудник.
Запись по учебному сценарию может выглядеть так.
- Примененная мера – изолирована тестовая станция мастера. Доступ к контрольной папке ограничен, соединение с системой управления сохранено согласно политике.
- Проверка операции – мастер следующей смены открыл учебное задание с другого рабочего места.
- Дальнейшая проверка – ответственный сверяет связанные входы и события на общем ресурсе.
Такую запись можно использовать при передаче дежурства. Следующая команда сразу видит, какое действие подтверждено и какие вопросы расследования остаются открытыми.
Кто принимает решение вечером и в выходные
Время реагирования часто зависит от трех разных полномочий – кто оценивает сигнал, кто разрешает ограничение и кто может его выполнить. Если эти полномочия заранее определены, дежурному проще действовать вне рабочего времени.
| Решение | Что согласовать заранее |
|---|---|
| Изолировать рабочую станцию | При каких подтвержденных признаках дежурный вправе действовать самостоятельно. |
| Ограничить общий сервер или сегмент | Кто оценивает последствия для подразделений, кто утверждает меру и кому сообщают о ее применении. |
| Передать решение другому сотруднику | Кто замещает основного ответственного, через какой канал его вызывают и при каких условиях передают решение. |
| Снять ограничение | Кто проверяет условия возврата и кто подтверждает работу сервиса после подключения. |
Отдельно проверьте полномочия в консолях. Например, дежурный может видеть предупреждение и данные об устройстве, а право на изоляцию выдано другому сотруднику. Этот разрыв обнаруживается на учении.
При использовании автоматизированных сценариев определите, для каких групп устройств действие допустимо по заданным условиям, а где требуется подтверждение. Kaspersky Symphony XDR поддерживает ручное подтверждение действий в настроенных сценариях реагирования. Если собственная команда дежурит только в рабочее время, Kaspersky MDR можно рассмотреть для круглосуточного мониторинга и разбора событий в подключенной инфраструктуре. Порядок уведомления и выполнения мер согласуют при подключении.
Как провести учение по локализации кибератаки
Возьмите одну операцию, которую нужно сохранить. Например, мастер должен открыть учебное сменное задание с другого рабочего места, пока тестовая станция изолирована. До начала согласуйте устройство, контрольный ресурс, допустимое ограничение, ответственных и условия завершения учения.
- Подайте контрольное оповещение. Зафиксируйте время формирования и доставки. Проверьте, достаточно ли данных, чтобы дежурный определил устройство.
- Пройдите путь согласования. Дежурный выбирает действие по плану. Если нужно подтверждение, фиксируют, кому направлен запрос и когда принято решение.
- Примените ограничение. Проверьте статус команды и доступ тестовой станции к выбранному ресурсу. Убедитесь, что нужные соединения управления доступны в пределах заданной политики.
- Выполните контрольную операцию. Мастер открывает учебное задание на другом рабочем месте. Зафиксируйте результат и интервал недоступности операции, если она прерывалась.
- Завершите тест. Ответственный снимает учебное ограничение и подтверждает возвращение тестового устройства в согласованное состояние.
Условный пример хронометража. Сигнал сформирован на нулевой минуте, доставлен на второй. Компьютер определили к пятой, согласование получили к шестнадцатой, изоляцию подтвердили к девятнадцатой. От сигнала до подтвержденного ограничения прошло 19 минут. Из них 11 минут заняло согласование. Если компания установила для этого сценария целевой срок 15 минут, сначала стоит проверить порядок согласования и доступность замещающего сотрудника.
Простой измеряют по доступности самой операции. Если она прерывалась, в протоколе указывают момент, когда сотрудник потерял возможность ее выполнить, и момент успешной контрольной проверки. Эти данные помогают выбрать, что доработать к следующему учению – оповещение, полномочия, сетевую меру или рабочий процесс подразделения.
Когда можно снять ограничения
Перед возвратом устройства или сервиса в рабочий контур ИБ-команда фиксирует, какие активы и учетные записи затронуты, какие меры выполнены и какие вопросы расследования остаются открытыми.
Для рабочей станции проверяют выполнение согласованных мер, состояние средства защиты и наличие нужных событий в системе мониторинга. При компрометации учетной записи проверяют состояние связанных сеансов и возможность вернуть доступ владельцу по принятой процедуре. Для общего сервиса владелец подтверждает контрольную операцию после подключения.
Если причиной инцидента стала уязвимость, проверяют, где она еще присутствует. MaxPatrol VM помогает расставить приоритеты и отслеживать устранение. RedCheck применяют для проверки уязвимостей, обновлений и настроек в поддерживаемых средах. После исправлений повторно проверяют затронутые активы и работу сервиса. Такой цикл входит в управление уязвимостями с инженерными исправлениями.
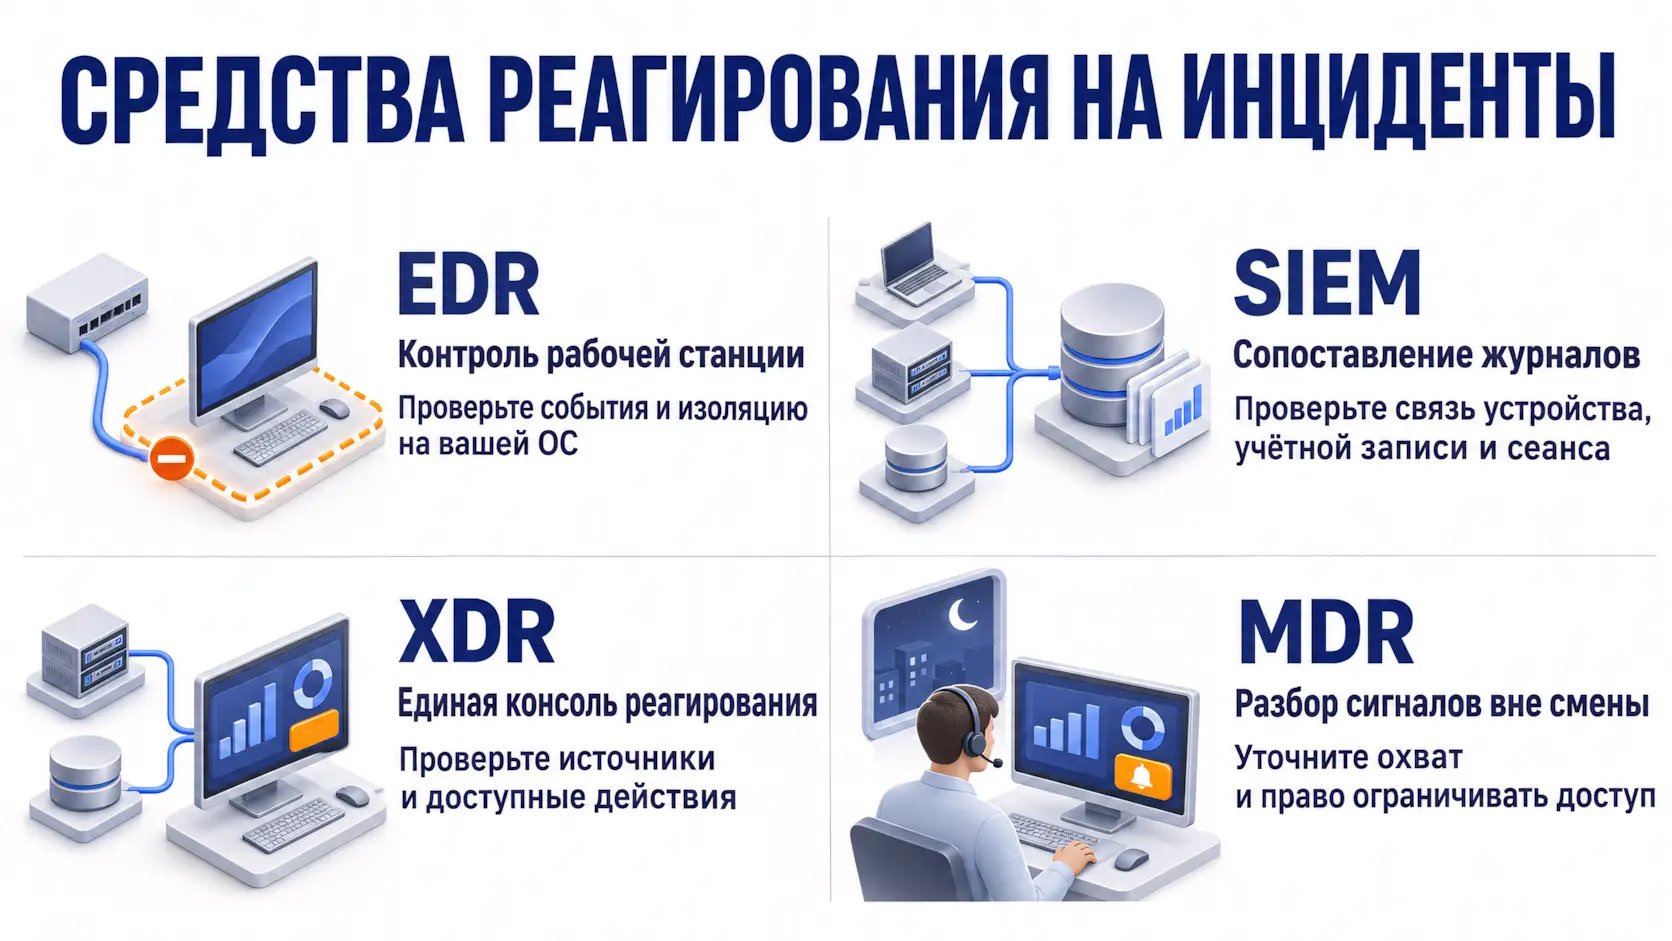
Какие средства помогают на разных этапах реагирования
Подбирать средства удобнее по результату учения. Например, если дежурный получил сигнал вовремя, но не смог определить устройство, стоит проверить состав событий, поступающих в систему. Если устройство определили быстро и команда изоляции недоступна, следующий вопрос – поддерживается ли действие на этой ОС и входят ли нужные функции в выбранную редакцию.
| Где возникло затруднение | Какое средство помогает | Что проверить на своей инфраструктуре |
|---|---|---|
| Не хватает данных о действиях на рабочей станции или возможности ограничить ее сеть | EDR, например Kaspersky EDR Expert или MaxPatrol EDR | Наличие нужных событий, поддержку действия на конкретной ОС и возможность подтвердить изоляцию. |
| Данные о VPN, устройствах и межсетевых экранах приходится собирать вручную | SIEM, например Kaspersky KUMA | Доступность журналов и полей, по которым можно сопоставить устройство, учетную запись и сеанс. |
| Для расследования и реагирования приходится переключаться между системами | Kaspersky Symphony XDR | Какие источники подключаются, какие действия доступны из консоли и где требуется подтверждение. |
| Уведомления остаются без разбора вне рабочего времени | Kaspersky MDR | Какие системы входят в охват, кто получает уведомление и кто вправе применить ограничение. |
Если в компании уже используется Kaspersky Endpoint Security, начните с проверки охвата рабочих мест и серверов, действующих лицензий и вариантов централизованного управления. Возможности расследования и реагирования уточняют для ваших версий ОС, агентов и редакций. Подробнее – в решении «Kaspersky Endpoint Security для бизнеса с внедрением».
Для инфраструктуры на базе Positive Technologies проверьте тот же сценарий с MaxPatrol Endpoint Security и действующими сетевыми средствами. Состав включает только те компоненты, которые закрывают задачу и проходят проверку в согласованной конфигурации. Защита ИТ-инфраструктуры на базе Positive Technologies.
Если учение выявило пробел, начните с одной ситуации – например, дежурный получает сигнал из филиала, но не может изолировать рабочую станцию. СИНТО поможет оценить действующие средства защиты, определить, какие настройки или компоненты нужны, и согласовать критерии повторной проверки.